



Microsoft обезвредила командную инфраструктуру трояна Zloader

Microsoft обезвредила командную инфраструктуру трояна Zloader

Microsoft обезвредила командную инфраструктуру трояна Zloader

Получив разрешение суда, специалисты Microsoft захватили контроль над 65 доменами, которые использовались для управления ботнетом Zloader. Выявить их удалось совместными усилиями рабочей группы, в которую также вошли эксперты ESET, Black Lotus Labs (в составе Lumen), Avast и подразделения Unit 42 ИБ-компании Palo Alto Networks.

Теперь при поиске C2 по вшитому в код адресу запросы резидентных ботов перенаправляются на подставной сервер Microsoft (sinkhole). Судебный ордер также позволяет обезвредить еще 319 доменов, зарегистрированных ботоводами. Эти имена сгенерированы по DGA (вредонос использует такой механизм в качестве резервного), и рабочая группа уже принимает меры по блокировке аналогичных регистраций в будущем.

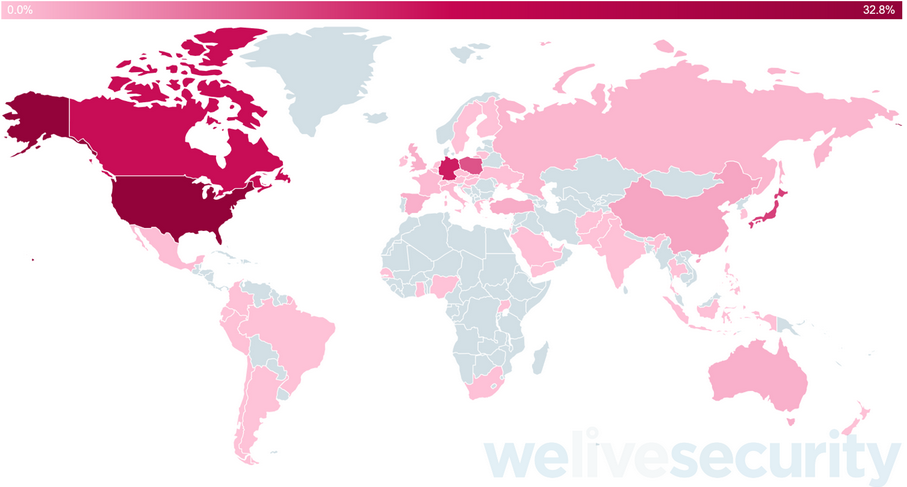
В заявлении ESET по этому поводу говорится о трех ботнетах Zloader: эксперты различают их по используемой версии зловреда. Заражения зафиксированы по всему миру, с наибольшей концентрацией в Северной Америке, Японии и Западной Европе.


В ходе расследования удалось также идентифицировать создателя компонента вредоносной программы, используемого для загрузки на ботнет шифровальщиков; умельцем оказался Денис Маликов из Симферополя.

По словам Microsoft, целью предпринятых усилий являлась деактивация C2-инфраструктуры Zloader. Противник, конечно, постарается восстановить связь с потерянными ботами, но правоохранительные органы уже поставлены в известность и будут начеку, а ИБ-эксперты продолжат следить за развитием событий на этом фронте.

Модульный троян Zloader впервые появился на интернет-арене в 2007 году и вначале использовался только для кражи финансовой информации у владельцев Windows-машин. Со временем он научился также воровать и другие данные (из браузеров, Microsoft Outlook), регистрировать клавиатурный ввод, делать скриншоты, уклоняться от детектирования и загружать других зловредов, в том числе шифровальщиков.

Владельцы Zloader стали сдавать свой ботнет в аренду, взимая плату за доступ к зараженным компьютерам по модели MaaS (Malware-as-a-Service, вредонос как услуга). По данным Microsoft, этим удобством в свое пользовались криминальные группы, стоявшие за Ryuk, DarkSide и BlackMatter. Распространяется MaaS-зловред различными способами, но чаще всего через спам или вредоносную рекламу в поисковой выдаче.

С прошлого года популярность Zloader как загрузчика пошла на спад, и сейчас его используют, по словам ESET, только две кибергруппы. Однако расслабляться пока рано: эксперты обнаружили в дикой природе новую версию трояна — 2.0 (образцы тестовые, скомпилированы в июле прошлого года).

Подпишитесь на новости

Мобильный интернет в России ускорился до 20%. Но цифры требуют расшифровки

После запуска 5G мобильный интернет в России прибавил в скорости: медианный показатель отправки данных вырос на 19,7%, скачивания — на 13,7%. Таким образом, красивая цифра до 20% относятся прежде всего к передаче файлов со смартфона, а не к загрузке видео на него.

Об исследовании TelecomDaily сообщают «Известия». Аналитики использовали более миллиона пользовательских замеров через приложение «Мегабитус» и сервис проверки скорости на «Госуслугах».

После старта сетей пятого поколения 11 сентября медианная скорость отправки данных увеличилась с 8,6 до 10,3 Мбит/с. Скачивание в сетях большой четвёрки подросло с 24,24 до 27,56 Мбит/с. Улучшение зафиксировали по стране в целом, а не только среди пользователей 5G.

В самих сетях нового поколения скорость достигает 240-260 Мбит/с, рассказал глава TelecomDaily Денис Кусков. По его прогнозу, до конца года медианный показатель мобильного интернета может прибавить ещё около 10%.

Обещать каждому смартфону персональное ускорение, само собой, пока рано. Медиана описывает выборку измерений, а не гарантирует результат в конкретной местности. И совпадение роста скорости с запуском 5G само по себе ещё не доказывает, что весь прирост обеспечила исключительно новая технология.

Напомним, на прошлой неделе прошлая информация, что Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Мы также писали о тратах операторов связи на рекламу 5G на ТВ — почти миллиард рублей.

RSS: Новости на портале Anti-Malware.ru