



Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft наткнулась на новую вредоносную программу, фигурирующую в атаках китайской кибергруппировки Hafnium. Закрепиться в скомпрометированной системе зловреду помогает создание и маскировка заданий в Планировщике Windows.

Hafnium известна своими шпионскими кампаниями против оборонки США и зарубежных исследователей. В прошлом году эти хакеры использовали 0-day дыры ProxyLogon, затрагивающие все поддерживаемые версии Microsoft Exchange.

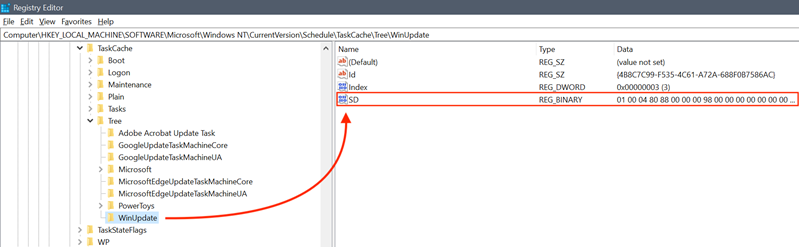
В этот раз команда Microsoft Detection and Response Team (DART) обнаружила один из инструментов Hafnium, который получил имя Tarrask. По словам специалистов, он используется для эксплуатации ранее неизвестного бага Windows, позволяющего злоумышленникам прятать вредоносные задачи в Планировщике.

Эти «спрятанные» задачи кибергруппировка использует для сохранения доступа к взломанному устройству в случае его перезагрузки, а также для повторного установления соединения с командным сервером (C2).


Найти замаскированные задачи можно только в случае аудита системного реестра Windows. Чтобы выявить присутствие хакеров, DART рекомендует системным администраторам включить логирование для «TaskOperational».

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru