



Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft наткнулась на новую вредоносную программу, фигурирующую в атаках китайской кибергруппировки Hafnium. Закрепиться в скомпрометированной системе зловреду помогает создание и маскировка заданий в Планировщике Windows.

Hafnium известна своими шпионскими кампаниями против оборонки США и зарубежных исследователей. В прошлом году эти хакеры использовали 0-day дыры ProxyLogon, затрагивающие все поддерживаемые версии Microsoft Exchange.

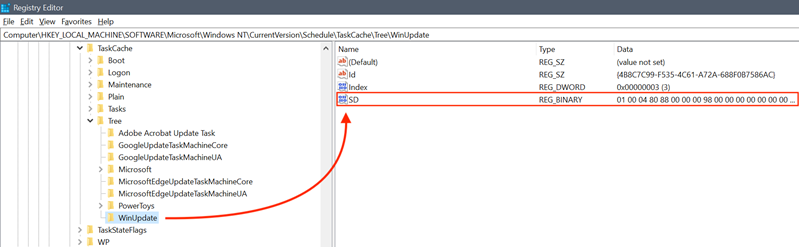
В этот раз команда Microsoft Detection and Response Team (DART) обнаружила один из инструментов Hafnium, который получил имя Tarrask. По словам специалистов, он используется для эксплуатации ранее неизвестного бага Windows, позволяющего злоумышленникам прятать вредоносные задачи в Планировщике.

Эти «спрятанные» задачи кибергруппировка использует для сохранения доступа к взломанному устройству в случае его перезагрузки, а также для повторного установления соединения с командным сервером (C2).


Найти замаскированные задачи можно только в случае аудита системного реестра Windows. Чтобы выявить присутствие хакеров, DART рекомендует системным администраторам включить логирование для «TaskOperational».

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru