



Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

Новый Windows-инфостилер стал улучшенной версией RedLine

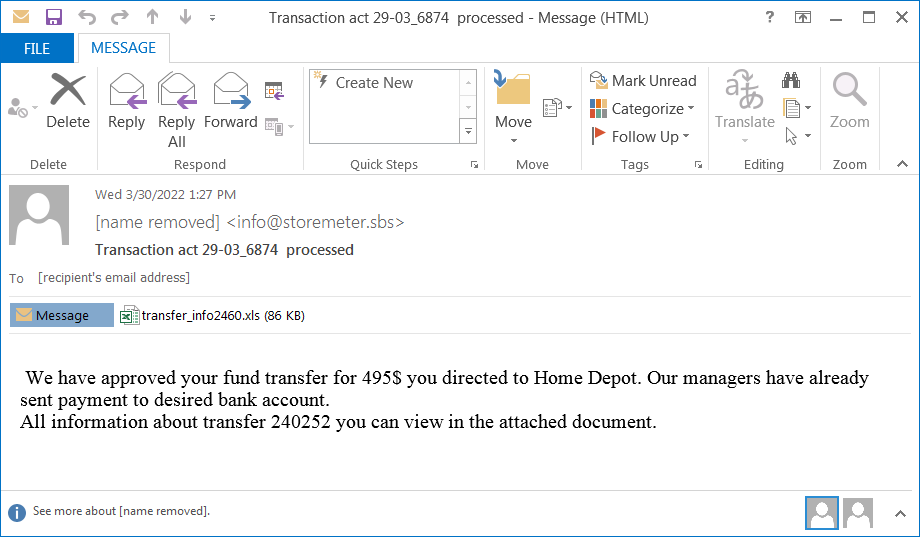
Исследователь сетевых угроз Брэд Дункан (Brad Duncan) обнаружил спам-кампанию, нацеленную на распространение инфостилера META (не путать с организацией Meta, признанной в России экстремисткой). Злоумышленники маскируют свои письма под извещение о статусе платежа и снабжают их вредоносным вложением в формате .xls.

Похититель паролей META появился на черном рынке всего месяц назад. Новый Windows-зловред позиционируется как улучшенная версия RedLine и предоставляется в пользование по подписке — как услуга (Malware-as-a-Service, MaaS).

Вредонос умеет воровать учетные данные, сохраненные в браузерах (Chrome, Edge, Firefox), и ключи к криптокошелькам. Он также с помощью PowerShell вносит свой exe-файл в список исключений Microsoft Defender, чтобы снизить риск обнаружения.

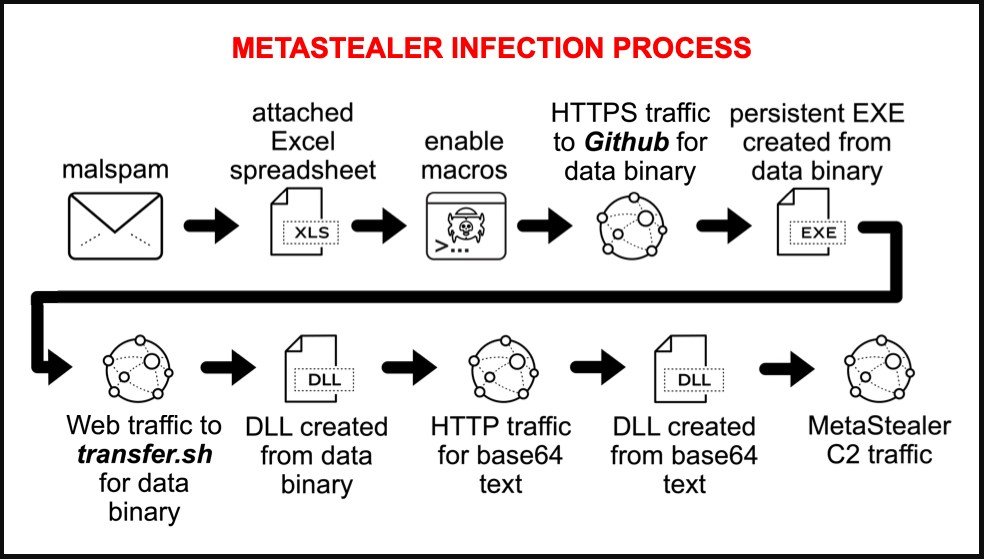
Цепочка заражения в рамках выявленной киберкампании вполне стандартна. Прикрепленный к фальшивому письму документ Excel содержит вредоносный макрос — VBS-код, который получателю предлагается запустить вручную.


Для пущей убедительности потенциальной жертве отображают логотип DocuSign, свидетельствующий о защите контента электронной подписью. После запуска вредоносный скрипт начинает скрытно загружать со сторонних сайтов различные файлы для формирования финальной полезной нагрузки. Их содержимое закодировано по base64, или применен обратный порядок следования байтов — для обхода антивирусов.

Итоговому исполняемому файлу присваивается имя qwveqwveqw.exe (скорее всего случайное). Чтобы обеспечить META Stealer постоянное присутствие, в системном реестре создается новый ключ. С этого момента явным признаком заражения является трафик, который зловредный экзешник генерирует при обмене с C2-сервером (московский 193[.]106[.]191[.]162  в сетях AS-провайдера, зарегистрированного в Красноярске).


По всей видимости, рост популярности нового инфостилера, так же как Mars Stealer и BlackGuard, обусловлен уходом со сцены более мощного конкурента Raccoon. Владельцы этого MaaS-вредоноса свернули свои операции в конце прошлого месяца — но пообещали вернуться.

Подпишитесь на новости

ИИ на свету: в России готовят фотонные ускорители для отдельных задач GPU

Российские разработчики ищут способ ускорять ИИ с помощью света. Фотонные вычислители рассматривают как специализированную альтернативу GPU в отдельных задачах. Идею обсудили на круглом столе по развитию фотонных вычислений.

Отправлять видеокарты на пенсию пока рано, сообщает ТАСС со ссылкой на ГК «Элемент».

Предполагается гибридная система: оптика берёт подходящие ей операции, электроника отвечает за остальные. Фотонное матричное ядро планируют применять для инференса, работы уже обученных нейросетей, обработки сигналов и некоторых задач оптимизации.

Главный производственный козырь — менее жёсткие требования к техпроцессу. Ключевые элементы кремниевых фотонных схем можно создавать по нормам 90–45 нм.

Для России с ограниченным доступом к передовым зарубежным GPU это потенциально интересный путь. Правда, одного кристалла мало: нужны память, контроллеры, источники света, преобразователи сигналов и программный стек.

Разработчики подобных решений заявляют о потенциальном преимуществе по энергоэффективности более чем в десять раз. Но в «Элементе» уточняют: цифры пока преимущественно исходят от самих разработчиков.

В России уже работают над производственной базой и прототипами, в том числе в Сбере. Следующая задача — собрать полноценную экосистему с библиотеками фотонных элементов, корпусированием и тестированием.

К 2027 году планируют сформулировать требования к вычислителю для передачи в производство, а на 2028-2029 годы намечена опытная эксплуатация.

RSS: Новости на портале Anti-Malware.ru