



Microsoft отберёт у пользователей корпоративной Windows вторники патчей

Microsoft отберёт у пользователей корпоративной Windows вторники патчей

Microsoft отберёт у пользователей корпоративной Windows вторники патчей

Microsoft сообщила, что служба Windows Autopatch заработает в июле 2022 года. Её задача — автоматически поддерживать актуальность операционной системы и установленного софта, обновляя их до последних версий.

Windows Autopatch будет доступна бесплатно всем клиентам Microsoft, использующим корпоративную версию ОС Windows 10 и 11 E3. Помимо самой системы, служба будет следить за актуальным состоянием продуктов из пакета Office.

«Конечные точки будут обновляться автоматически без какой-либо дополнительной оплаты. Таким образом, второй вторник каждого месяца превратится в "обычный вторник"», — отмечает Лиор Бела, продуктовый маркетолог Microsoft. — «Windows Autopatch будет управлять всеми нюансами установки качественных обновлений Windows 10 and Windows, драйверов, прошивки и приложений Microsoft 365».

Фактически новая служба призвана передать оркестрацию апдейтов из рук организации в руки Microsoft, а это подразумевает также и планирование «накатывания» патчей. Windows Autopatch будет доступна для всех поддерживаемых версий Windows 10, Windows 11 и Windows 365 корпоративного уровня.

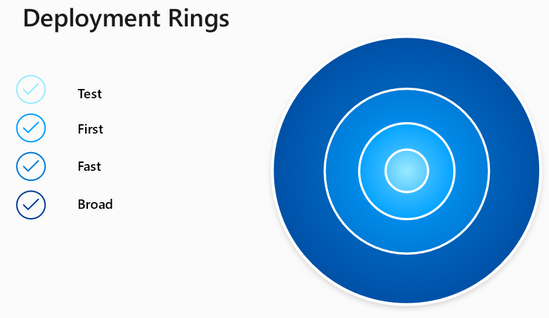
Для снижения риска установки забагованных обновлений Windows Autopatch будет автоматически разбивать устройства организации на отдельные группы, каждая из которых входит в специальное «кольцо тестирования».

В первом кольце будет находиться минимальное число компьютеров (приблизительно 1% от общего числа конечных точек). После настройки всех колец служба будет постепенно разворачивать апдейты.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru