



Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Новая уязвимость в VMware vCenter облегчает атаки на тысячи организаций

Компания VMware выпустила обновления для vCenter Server, чтобы пользователи могли устранить уязвимость, которая в связке с другими позволяет захватить контроль над виртуальной ИТ-инфраструктурой атакуемой организации.

Продукты и услуги VMware используют более 500 тыс. клиентов в разных странах, в том числе все компании (PDF) списков Fortune 500 и Fortune Global 100. При этом комплект предоставляемых средств виртуализации по умолчанию включает софт для централизованного управления серверами — VMware vCenter Server.

Уязвимость CVE-2022-22948 относится к классу «раскрытие информации». Причиной ее появления, со слов вендора, является неадекватность разрешений для файлов. Эксплойт требует наличия доступа к vCenter Server на уровне простого пользователя.

Автор находки, специалист по ИБ из компании Pentera, в своей блог-записи отметил, что выявленная проблема сама по себе не очень опасна (в VMware ее оценили в 5,5 балла по CVSS). Тем не менее, в комбинации с другими уязвимостями vCenter она позволяет провести полноценную атаку с целью захвата контроля над виртуализированными компонентами ИТ-инфраструктуры.

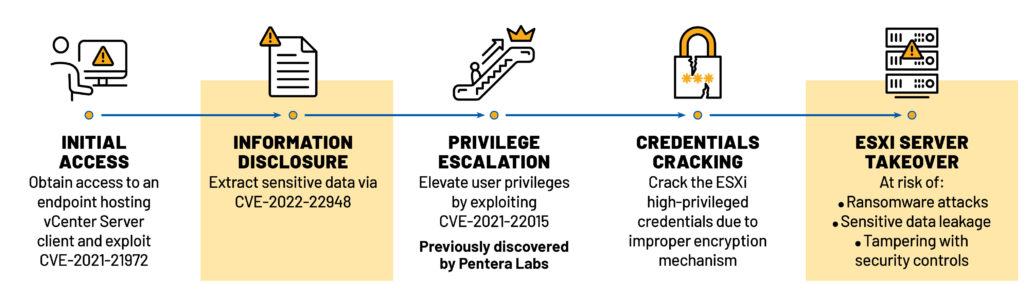
Так, например, злоумышленник может с помощью CVE-2021-21972 получить доступ к машине с установленным клиентом vCenter Server, а затем пустить в ход новоявленную CVE-2022-22948, чтобы добыть логин и пароль к привилегированному аккаунту. Подобная атака позволяет установить полный контроль над сервером.

Если к связке эксплойтов добавить CVE-2021-22015, можно повысить локальные привилегии до root,  взломать пароль на доступ к гипервизору ESXi (генерируется при первом подключении vCenter и при сохранении шифруется ненадежным способом) и подчинить себе и этот узел. Таким образом, данная цепочка эксплойтов позволяет с конечного устройства гибридной инфраструктуры захватить контроль над гипервизором и всеми ВМ под его управлением.


Новая угроза актуальна для vCenter Server веток 7.0, 6.7 и 6.5 (в последних двух случаях за исключением экземпляров, установленных на Windows-машинах), а также Cloud Foundation версий 3 и 4. Патчи по большей части уже готовы и доступны — кроме заплатки для Cloud Foundation 3.х. Поскольку уязвимости в продуктах VMware пользуются популярностью у хакеров, и те начинают их использовать в считаные дни после публикации, пользователям рекомендуется как можно скорее установить обновления.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru