



С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

С Exchange-серверов рассылают трояна IceID в ответ на украденные письма

Исследователи из Intezer выявили новую вредоносную кампанию, использующую перехват переписки. Хакеры воруют входящую почту на уязвимых серверах Microsoft Exchange и рассылают корреспондентам поддельные ответы с вложенным файлом — зловредом IceID.

Большинство выявленных серверов отправителя плохо пропатчены и доступны из интернета, поэтому израильские эксперты предположили, что злоумышленники используют ProxyShell. Фальшивки распространяются с взломанных аккаунтов, что придает им еще больше убедительности. Среди получателей числятся представители таких сфер, как энергетика, здравоохранение, фармацевтика и право.

Вредонос IceID, он же BokBot, известен ИБ-сообществу с 2017 года. Он дебютировал как банковский троян, однако, подобно TrickBot, впоследствии стал применяться в основном как загрузчик. Эту функциональность зловреда также зачастую используют торговцы доступом к чужим сетям, которые умышленно рассылают его в спаме на адреса целевых организаций.

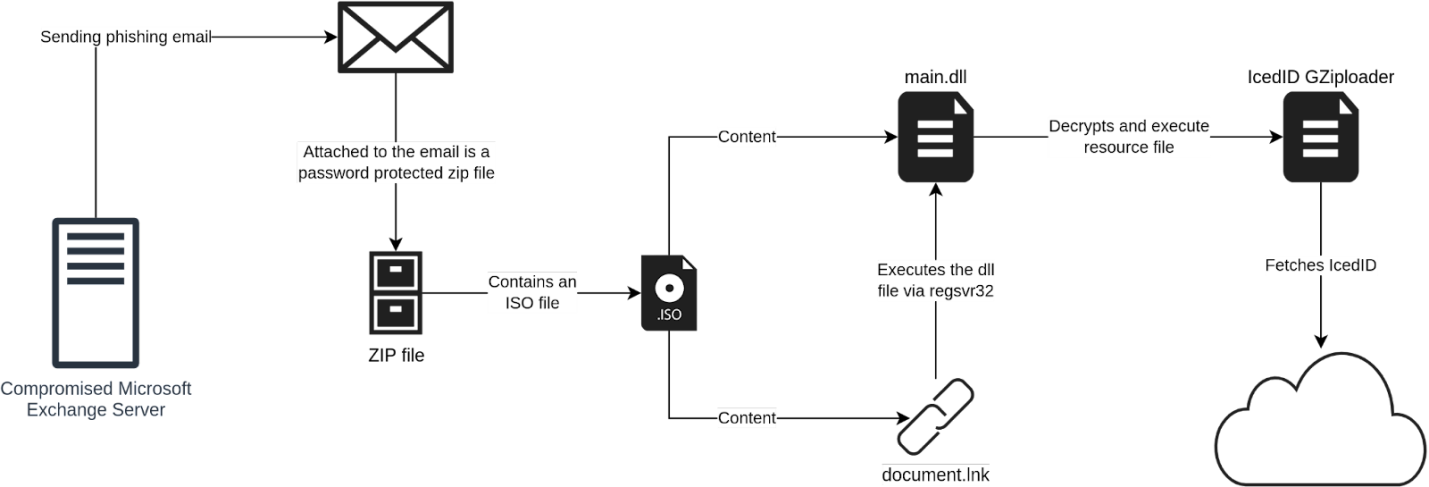
Летом прошлого года IceID массово распространялся с помощью форм обратной связи на сайтах. Теперь злоумышленники используют с этой целью Microsoft Exchange. Примечательно, что они отказались от вредоносных вложений в форматах Office и перешли на архивированные ISO-файлы — видимо, для обхода защиты Windows, известной как MOTW (маркировка файлов, полученных из интернета, добавлением атрибута Mark of the Web; при отсутствии маркера пользователю выводится предупреждение).

Вредоносный ISO в данном случае содержит два файла — в форматах .lnk и .dll. Первый используется для запуска dll-модуля IceID (с помощью инструмента командной строки regsvr32). Код, исполняемый в памяти компьютера, устанавливает соединение с C2 и ждет команд оператора. В ходе тестирования никаких дополнительных файлов троян не загрузил.


Использование текущей переписки жертв взлома для раздачи вредоносных программ — идея далеко не новая, но, видимо, набирающая популярность в криминальных кругах. Такой же прием социальной инженерии использовали авторы недавней Qakbot-кампании, засветившейся на радарах Sophos.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru