



Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Хакерская группировка Anonymous на днях предупреждала, что будет атаковать компании, поддерживающие своё производство на территории России. И вот, похоже, первой жертвой стада швейцарская корпорация Nestlé, один из крупнейших в мире производителей продуктов питания.

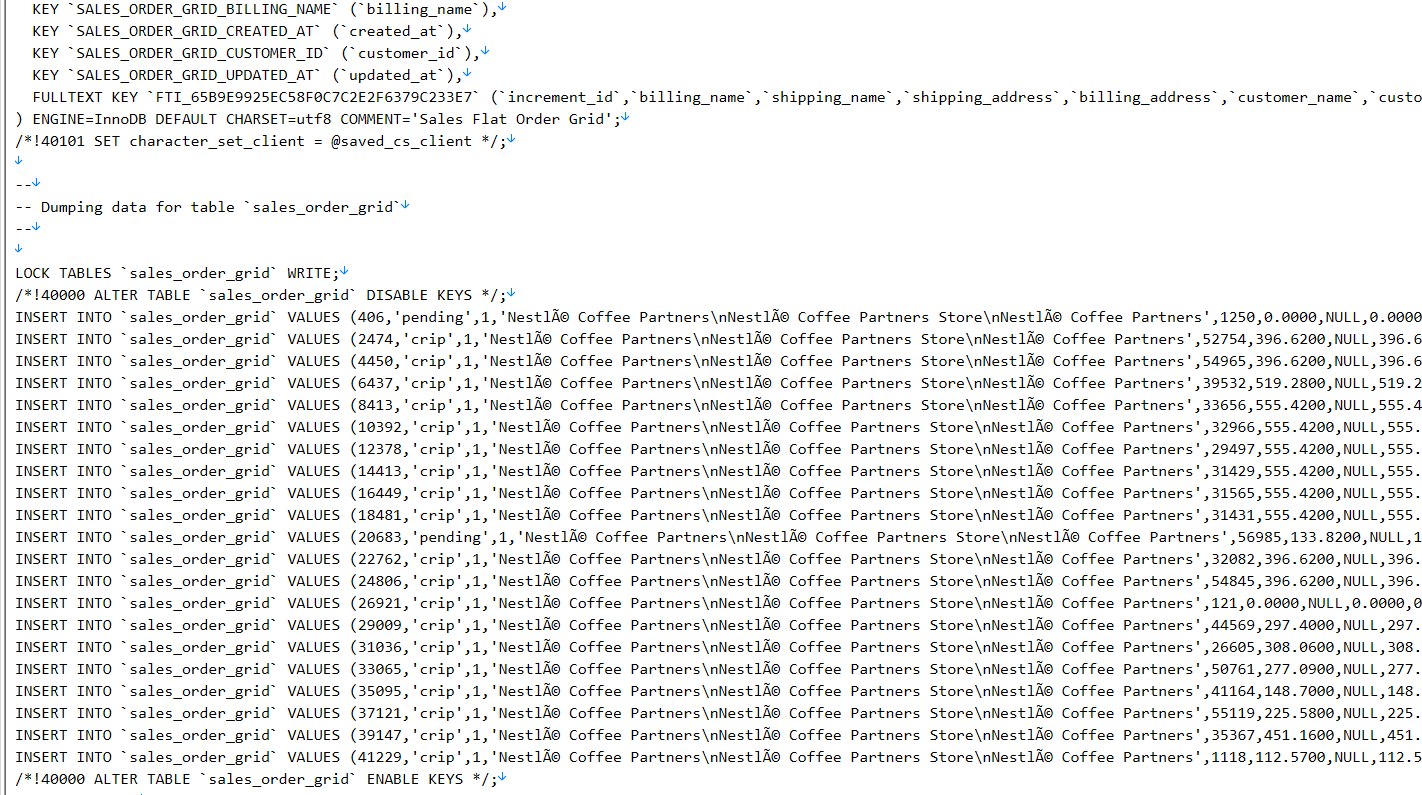
По словам самих хакеров, им удалось украсть 10 ГБ конфиденциальных данных, принадлежащих Nestlè. Именно это должно стать своеобразной платой за поддержание бизнеса в России. Anonymous предупреждала корпорацию о последствиях за несколько дней до инцидента.

Согласно опубликованному в Twitter посту, в базу скомпрометированных данных попали переписки по электронной почте, пароли и сведения о партнёрах Nestlé. Для подтверждения своих слов хакеры выложили небольшой семпл БД, в котором содержится информация более чем о 50 тыс. деловых партнёров швейцарской корпорации.


Помимо Nestlé, в поле зрения Anonymous находятся ещё 40 компаний, которые по-прежнему работают на территории России. Хакерская группировка предупредила все эти корпорации и дала им 48 часов, чтобы поменять свою позицию.

В частности, у Anonymous есть вопросы к includes Hayatt, BBDO, Raiffeisen Bank, IPG, Cloudflare и Citrix Systems.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru