



Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Anonymous взломали Nestlé и слили 10 ГБ внутренних данных

Хакерская группировка Anonymous на днях предупреждала, что будет атаковать компании, поддерживающие своё производство на территории России. И вот, похоже, первой жертвой стада швейцарская корпорация Nestlé, один из крупнейших в мире производителей продуктов питания.

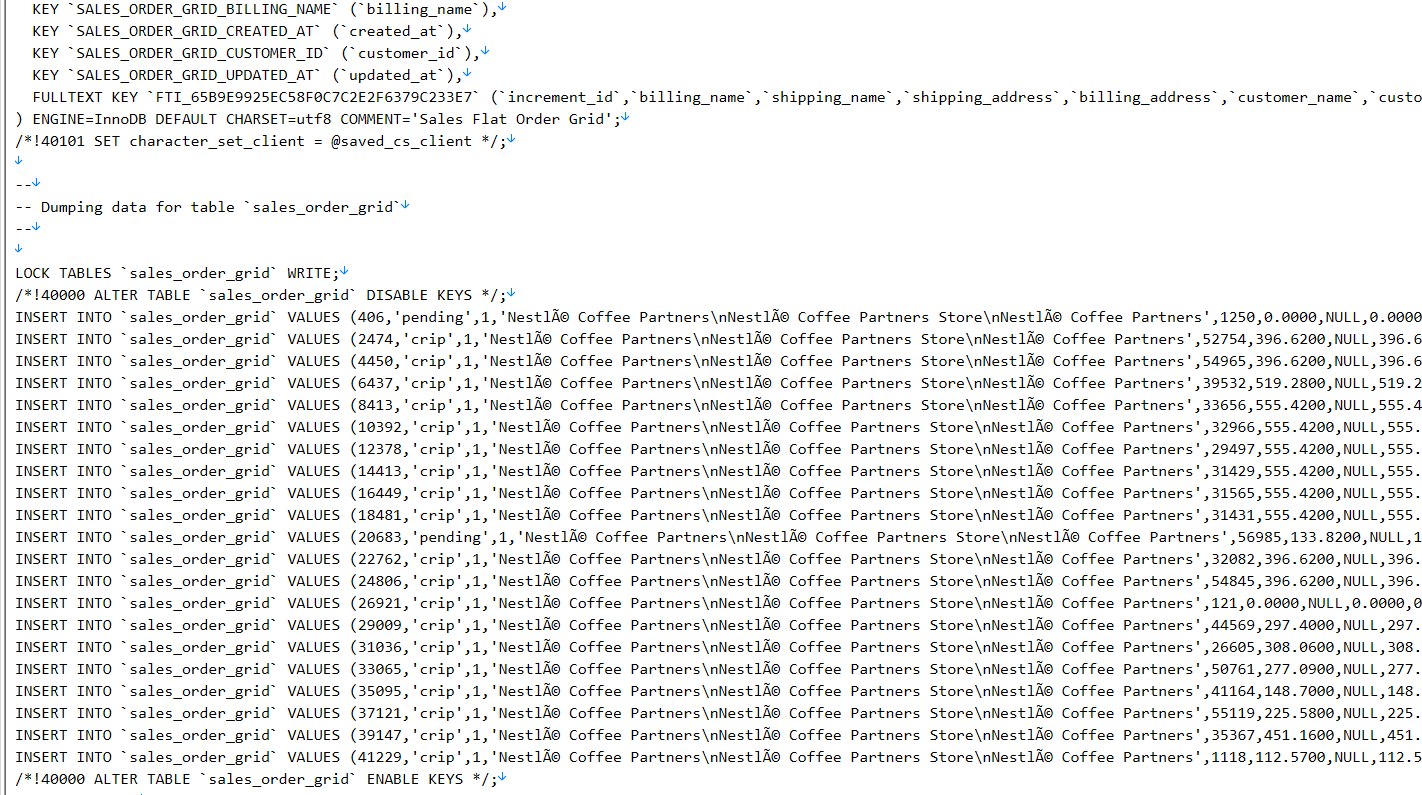
По словам самих хакеров, им удалось украсть 10 ГБ конфиденциальных данных, принадлежащих Nestlè. Именно это должно стать своеобразной платой за поддержание бизнеса в России. Anonymous предупреждала корпорацию о последствиях за несколько дней до инцидента.

Согласно опубликованному в Twitter посту, в базу скомпрометированных данных попали переписки по электронной почте, пароли и сведения о партнёрах Nestlé. Для подтверждения своих слов хакеры выложили небольшой семпл БД, в котором содержится информация более чем о 50 тыс. деловых партнёров швейцарской корпорации.


Помимо Nestlé, в поле зрения Anonymous находятся ещё 40 компаний, которые по-прежнему работают на территории России. Хакерская группировка предупредила все эти корпорации и дала им 48 часов, чтобы поменять свою позицию.

В частности, у Anonymous есть вопросы к includes Hayatt, BBDO, Raiffeisen Bank, IPG, Cloudflare и Citrix Systems.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru