



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

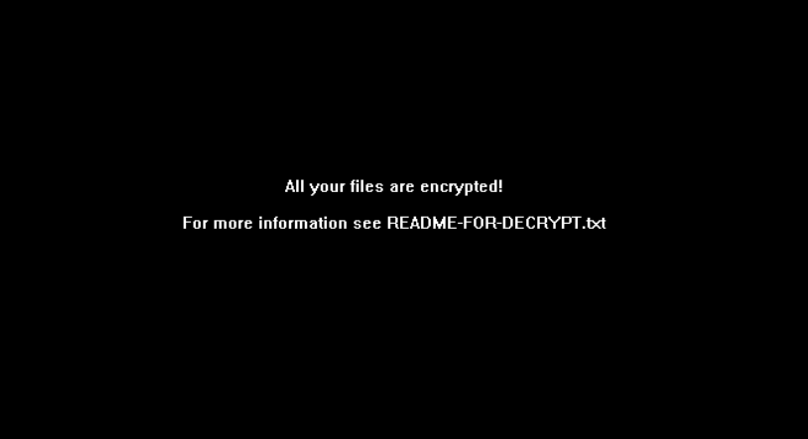
По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


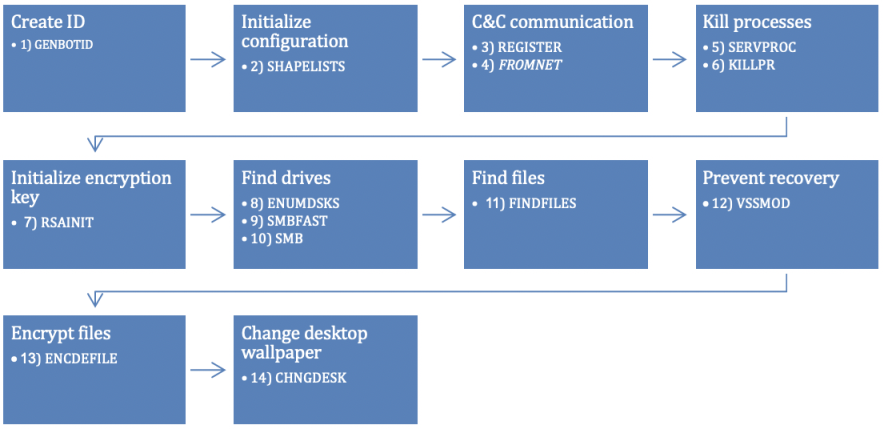
Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru