



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

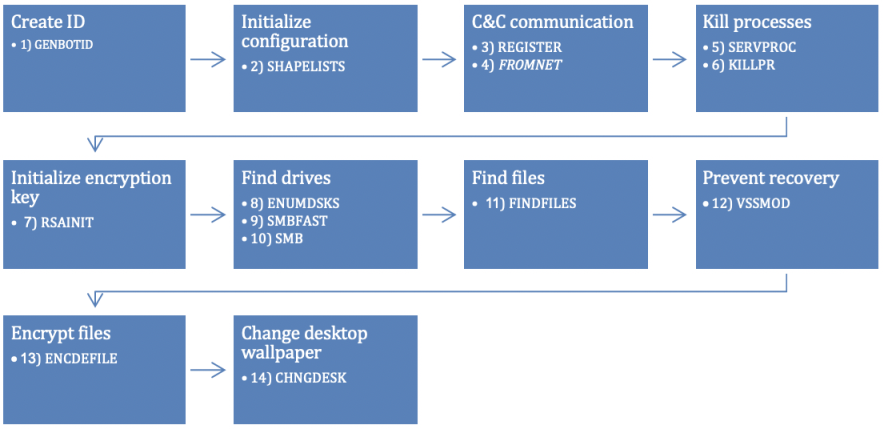
По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

Депутаты хотят утроить максимальный срок за онлайн-призывы к беспорядкам

Депутаты предложили ужесточить наказание за призывы к массовым беспорядкам: максимальный срок может вырасти с двух до четырёх лет. А если использовать интернет или СМИ — до шести. Для онлайн-публикаций хотят прописать отдельную часть статьи УК.

Соответствующий законопроект внесён в Госдуму группой депутатов во главе с председателем комитета по безопасности Василием Пискаревым.

Как сообщает «КоммерсантЪ», поправки затрагивают также ответственность за террористическую пропаганду и насилие против представителей власти.

Новая норма касается призывов к беспорядкам, участию в них и насилию над гражданами. По оценке опрошенного изданием юриста, интернет-вариант такого преступления перейдёт в категорию тяжких. Вместе с наказанием изменятся и сроки давности: вместо нынешних двух лет — десять.

За публичные призывы, оправдание или пропаганду терроризма через интернет и СМИ предлагают увеличить дополнительный запрет занимать определённые должности или заниматься определённой деятельностью — с пяти до шести лет.

Максимальный штраф за насилие против представителя власти по части 1 статьи 318 УК хотят поднять с 200 тысяч до 500 тысяч рублей.

RSS: Новости на портале Anti-Malware.ru