



Microsoft напомнила пользователям Windows об утилизации Internet Explorer

Microsoft напомнила пользователям Windows об утилизации Internet Explorer

Microsoft напомнила пользователям Windows об утилизации Internet Explorer

Microsoft напомнила пользователям Windows о скорой отправке в утиль знаменитого «ослика» — Internet Explorer 11. В июне все те, кто сейчас сидит на Windows 10, будут вынуждены попрощаться с IE и принять его преемника — Chromium-версию Microsoft Edge.

При этом Microsoft будет поддерживать морально устаревшие веб-сайты, заточенные под Internet Explorer с помощью специального режима в Microsoft Edge.

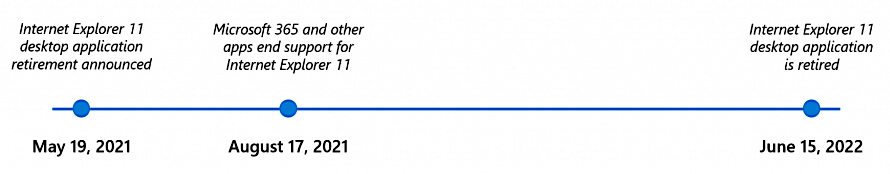
«Как мы отмечали ранее, будущее Internet Explorer в системе Windows будет полностью завязано на развитии Microsoft Edge. 15 июня 2022 года поддержка десктопной версии приложения Internet Explorer 11 будет прекращена на компьютерах с Windows 10», — пишет техногигант в уведомлении.

Таким образом, если пользователь попытается запустить знаменитого «ослика», его автоматически отредиректят на Microsoft Edge. Об отказе от поддержки IE11 Microsoft предупреждала ещё в мае 2021 года, а в августе прошлого года экосистема Microsoft 365 перестала работать с Internet Explorer.


Чтобы включить режим IE в Microsoft Edge, пользователи могут ввести в адресную строку браузера edge://settings/defaultbrowser и активировать опцию "Allow sites to be reloaded in Internet Explorer". После этого потребуется перезапустить браузер.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru