



Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

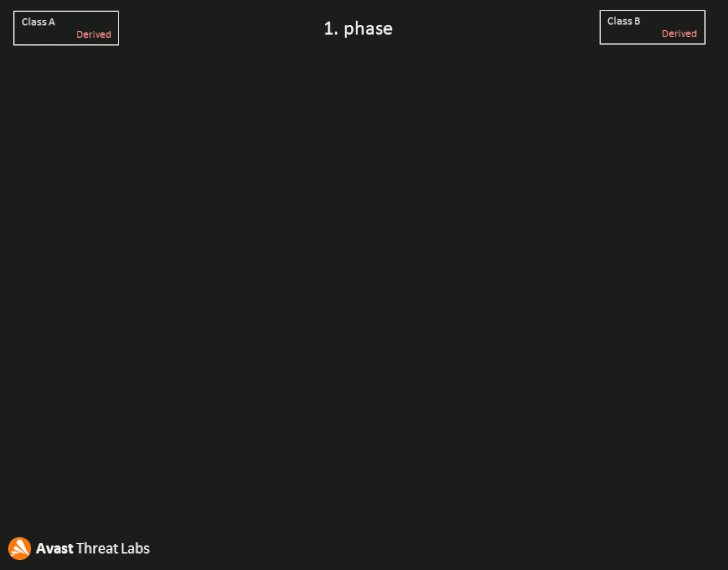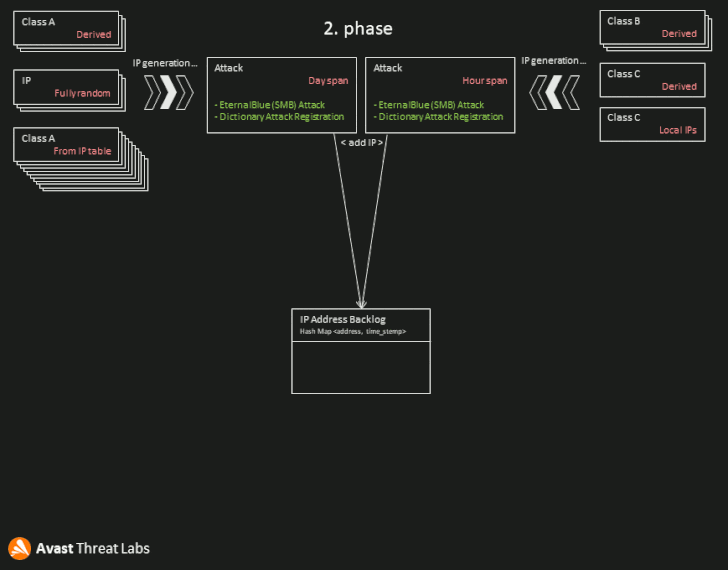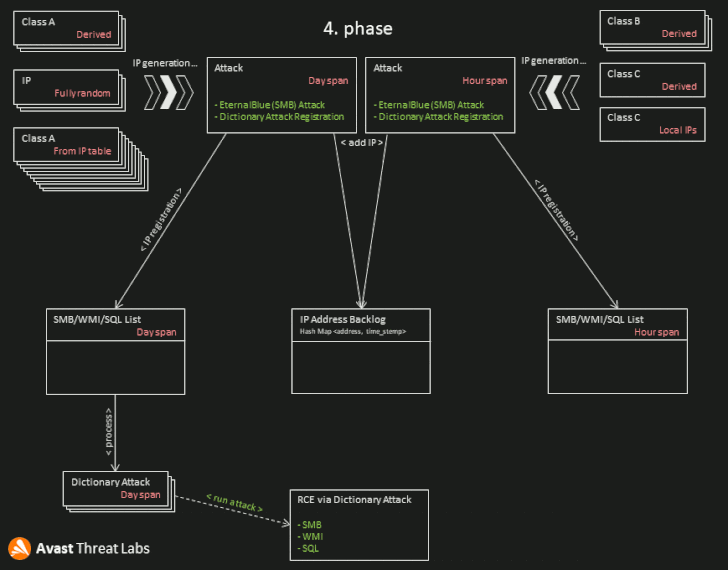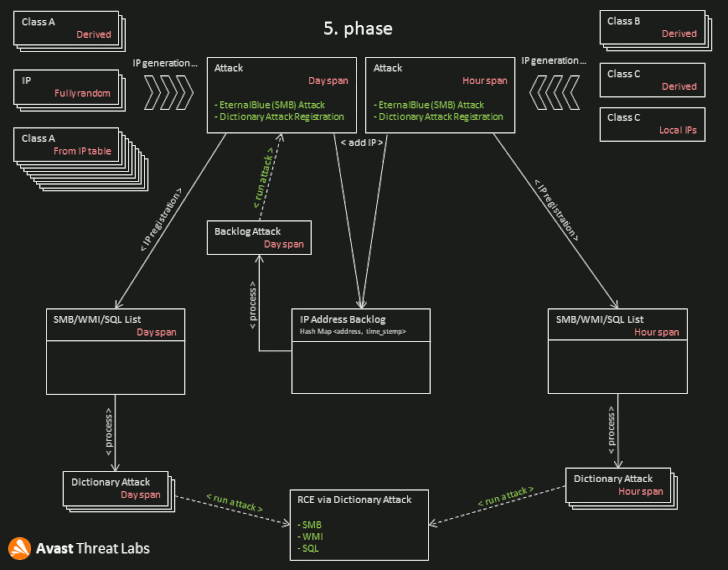
Вредоносная программа DirtyMoe получила функциональные возможности сетевого червя, позволяющие ей распространяться на другие устройства без какого-либо взаимодействия с жертвой. Также зловред добавил в свой арсенал дополнительные эксплойты.

Новые образцы DirtyMoe проанализировали специалисты чешской антивирусной компании Avast. По словам Мартина Хлумецкого, одного из исследователей, модуль червя использует печально известные уязвимости EternalBlue и Hot Potato, позволяющие повысить права в Windows.

«Модуль червя может генерировать и атаковать сотни тысяч частных и публичных IP-адресов ежедневно. Поскольку на многих устройствах до сих пор установлены непропатченные системы или используются слабые пароли, они уязвимы для подобных атак», — пишут эксперты.

Ботнет DirtyMoe активен с 2016 года и используется злоумышленниками для криптоджекинга и DDoS. Есть два способа распространения вредоноса: с помощью стороннего набора эксплойтов вроде PurpleFox и через инъекции в установщик Telegram.


Благодаря новым функциональным возможностям DirtyMoe задействует эксплойты для нескольких уязвимостей, среди которых можно выделить следующие:

  • CVE-2019-9082 — возможность удалённого выполнения кода (RCE) за счёт PHP-инъекций.
  • CVE-2019-2725 — десериализация «AsyncResponseService» и RCE в Oracle Weblogic Server.
  • CVE-2019-1458 — локальное повышение прав в WizardOpium.
  • CVE-2018-0147 — ещё одна десериализация.
  • CVE-2017-0144 — EternalBlue, с помощью которой можно выполнить код удалённо.
  • Hot Potato — повышение прав в Windows.

Хлумецкий отметил, что основная цель модуля червя — выполнить код с правами администратора. Напомним, что летом прошлого года стало известно, что DirtyMoe за шесть месяцев поразил свыше 100 тысяч Windows-машин.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru