



Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

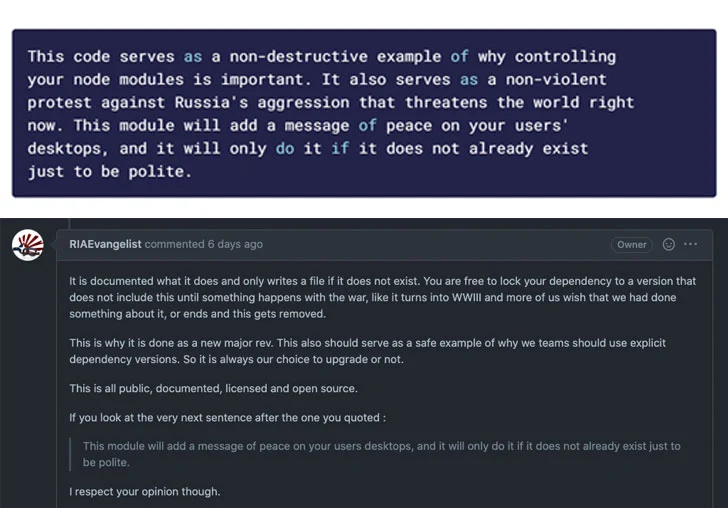
Разработчик популярного NPM-пакета «node-ipc» решил выразить свою позицию по складывающейся сейчас ситуации в Украине. В новую версию своей разработки девелопер добавил функциональность вайпера, который удаляет файловые системы, если IP-адрес пользователя принадлежит России или Белоруссии.

Такое решение вызвало ряд вопрос, касающихся безопасности цепочек поставок софта и сообщества любителей открытого кода. Как известно, вредоносное нововведение появилось в версиях 10.1.1 (вышла 7 марта) и 10.1.2.

RIAEvangelist, стоящий за разработкой node-ipc, решил бить по IP-адресам. Если географически адрес совпадал с Россией или Белоруссией, софт перезаписывал содержимое произвольных файлов эмодзи «сердечко».

Напомним, что node-ipc предназначен для локальной и удалённой коммуникации между процессами. NPM-пакет поддерживает системы Linux, macOS, Windows и насчитывает более 1,1 млн еженедельных загрузок.

«Очевидно, это злоупотребление своим положением, которое привело к критическому инциденту для цепочки поставок софта», — комментирует ситуацию Лиран Тал из Synk.

Проблеме присвоили идентификатор CVE-2022-23812 и 9,8 балла по шкале CVSS. Согласно сообщениям, в версии 10.1.3 деструктивный код был удалён.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru