



На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

Специалисты AhnLab по реагированию на киберинциденты выявили новую вредоносную кампанию на YouTube. Злоумышленники предлагают бесплатно скачать читерский аддон для шутера Valorant, а на самом деле — копию мощного инфостилера RedLine.

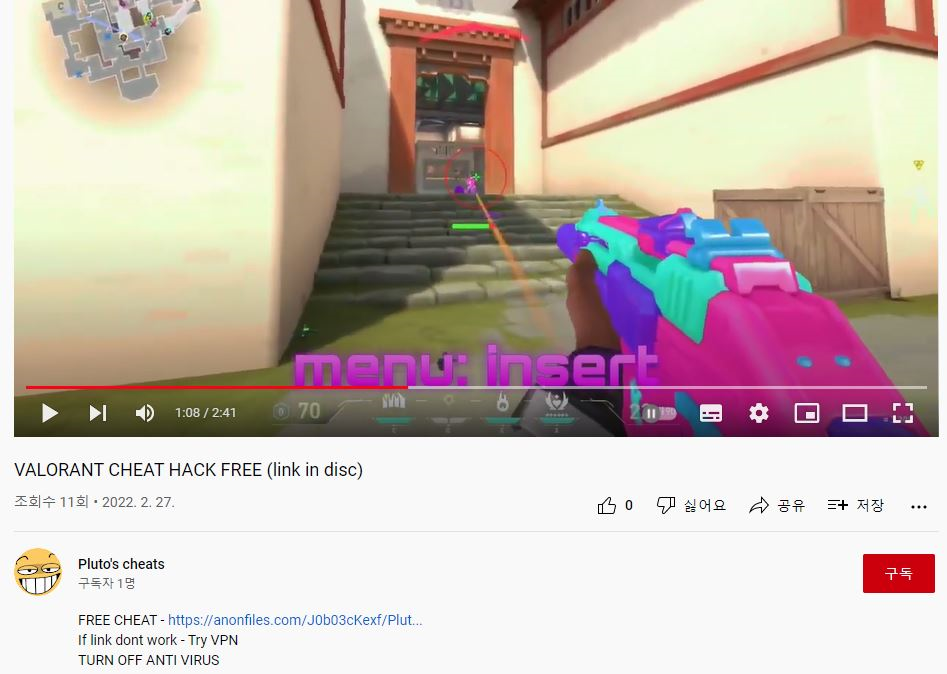
Судя по картинке, приведенной корейскими экспертами, зловреда в данном случае выдают за аимбот — чит, который автоматически наводит прицел, позволяя неумелому игроку с легкостью зарабатывать очки. Вредоносная ссылка вставлена в описание деморолика, вместе с рекомендацией отключить антивирус.


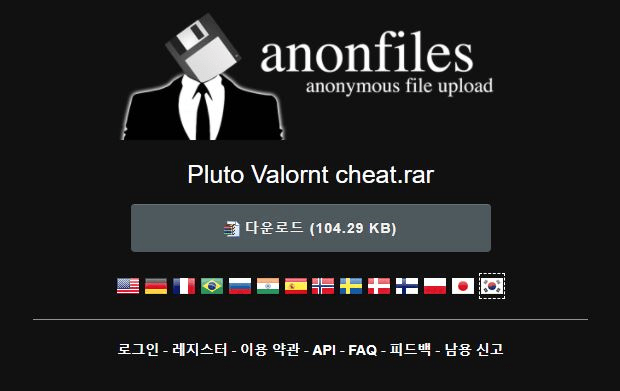
Фейковый чит размещен на файлообменнике AnonFiles в виде архивного файла. Анализ показал, что в этот .RAR заключен исполняемый файл Cheat installer.exe, который при запуске начинает собирать информацию из различных программ и отсылать ее на свой сервер.


Подвергнутый анализу образец RedLine умел воровать учетные данные и куки из браузеров (Chrome, Edge, Firefox), пароли из клиентов FTP (FileZilla) и VPN, токены Discord, ключи от криптокошельков, данные о сессиях Steam и Telegram. Собранную информацию вредонос запаковывал в ZIP-файл и пытался передать оператору, используя вебхук Discord.

Это далеко не первая атака RedLine на пользователей популярного видеохостинга. Минувшей осенью, например, его вместе с другими инфостилерами активно распространяли через спам-рассылки на адреса владельцев YouTube-каналов. Авторы вредоносной имейл-кампании пытались с помощью зловредов угнать чужие аккаунты, чтобы их можно было использовать для реализации мошеннических схем или выставить на продажу.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru