



Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Банковский Android-троян SharkBot проник в Play Store под видом антивирусов

Авторам банковского Android-трояна SharkBot удалось обойти защитные механизмы официального магазина Google Play Store, замаскировав своё детище под антивирусное приложение. Пользователям стоит быть начеку, поскольку SharkBot способен обходить механизмы мультифакторной аутентификации.

Задача этого банковского трояна — извлечь учётные данные клиентов кредитных организаций, а после этого осуществить несанкционированные переводы денежных средств. Впервые SharkBot заявил о себе в ноябре 2021 года, тогда специалисты Cleafy предупреждали об интересе вредоноса к банковским приложениям и криптовалютным кошелькам пользователей.

SharkBot отличается умением проводить транзакции с помощью автоматизированных систем (Automatic Transfer Systems, ATS). Его «коллега» TeaBot, например, взаимодействует с заражённым устройством только через оператора.

«Использование ATS помогает зловреду получать список событий для симуляции. Поскольку эти функции позволяют имитировать прикосновения к дисплею и клики по кнопкам, SharkBot может не только переводить денежные средства, но и устанавливать другие вредоносные программы», — гласит отчёт NCC Group, посвящённый SharkBot.


Последняя на данный момент версия вредоноса, которую обнаружили в Google Play Store 28 февраля, задействует функциональность Android Direct Reply для распространения на другие устройства, что уже можно назвать червеобразными атаками.

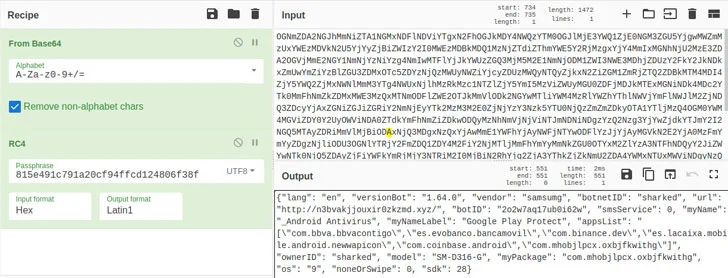
В общей сложности SharkBot установили около 57 тысяч пользователей. Специалисты привели список приложений, под которые злоумышленники маскируют свой троян:

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru