



WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

В популярной библиотеке PJSIP с открытым исходным кодом нашли несколько багов, которые затрагивают целый ряд приложения для IP-телефонии (VoIP). Среди уязвимого софта можно выделить WhatsApp и BlueJeans.

Библиотека PJSIP, предназначенная для мультимедийных коммуникаций, также используется корпоративным PBX-тулкитом Asterisk, без которого не обходится множество имплементаций VoIP-сервисов.

Если верить статистике на официальном сайте Asterisk, этот софт ежегодно скачивают 2 млн пользователей, он работает на 1 млн серверов в 170 странах. Именно за счёт Asterisk работают VoIP-шлюзы и конференц-серверы, которые используются малым и средним бизнесом, колл-центрами и т. п.

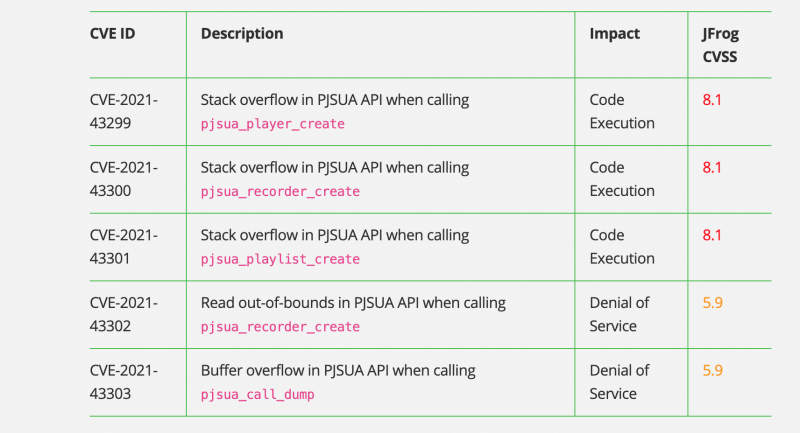
Специалисты JFrog Security на этой неделе рассказали о целых пяти уязвимостях в PJSIP, приводящих к повреждению памяти. Условный атакующий с помощью эксплойта может выполнить код удалённо на уровне приложения, использующего библиотеку PJSIP.

Три из пяти выявленных уязвимостей получили 8,1 балла по шкале CVSS, ещё две — 5,9 балла. Первая группа приводит к выполнению кода, вторая — к отказу в обслуживании. RCE-баги существуют из-за возможности переполнения стека, а DoS-бреши допускают чтение за пределами границ.


Исследователи из JFrog рекомендуют проапдейтить PJSIP до версии 2.12, в которой разработчики устранили все найденные уязвимости.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru