



WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

В популярной библиотеке PJSIP с открытым исходным кодом нашли несколько багов, которые затрагивают целый ряд приложения для IP-телефонии (VoIP). Среди уязвимого софта можно выделить WhatsApp и BlueJeans.

Библиотека PJSIP, предназначенная для мультимедийных коммуникаций, также используется корпоративным PBX-тулкитом Asterisk, без которого не обходится множество имплементаций VoIP-сервисов.

Если верить статистике на официальном сайте Asterisk, этот софт ежегодно скачивают 2 млн пользователей, он работает на 1 млн серверов в 170 странах. Именно за счёт Asterisk работают VoIP-шлюзы и конференц-серверы, которые используются малым и средним бизнесом, колл-центрами и т. п.

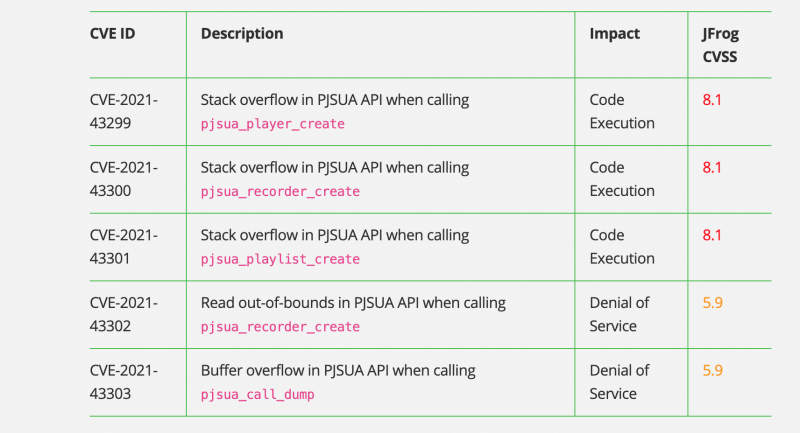
Специалисты JFrog Security на этой неделе рассказали о целых пяти уязвимостях в PJSIP, приводящих к повреждению памяти. Условный атакующий с помощью эксплойта может выполнить код удалённо на уровне приложения, использующего библиотеку PJSIP.

Три из пяти выявленных уязвимостей получили 8,1 балла по шкале CVSS, ещё две — 5,9 балла. Первая группа приводит к выполнению кода, вторая — к отказу в обслуживании. RCE-баги существуют из-за возможности переполнения стека, а DoS-бреши допускают чтение за пределами границ.


Исследователи из JFrog рекомендуют проапдейтить PJSIP до версии 2.12, в которой разработчики устранили все найденные уязвимости.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru