



WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

В популярной библиотеке PJSIP с открытым исходным кодом нашли несколько багов, которые затрагивают целый ряд приложения для IP-телефонии (VoIP). Среди уязвимого софта можно выделить WhatsApp и BlueJeans.

Библиотека PJSIP, предназначенная для мультимедийных коммуникаций, также используется корпоративным PBX-тулкитом Asterisk, без которого не обходится множество имплементаций VoIP-сервисов.

Если верить статистике на официальном сайте Asterisk, этот софт ежегодно скачивают 2 млн пользователей, он работает на 1 млн серверов в 170 странах. Именно за счёт Asterisk работают VoIP-шлюзы и конференц-серверы, которые используются малым и средним бизнесом, колл-центрами и т. п.

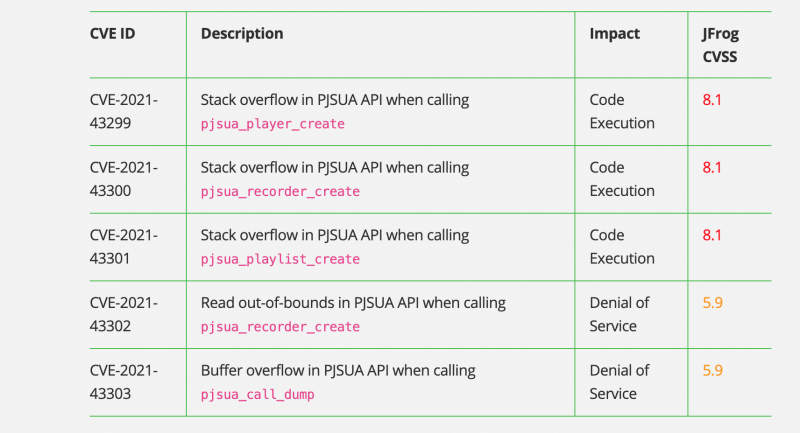
Специалисты JFrog Security на этой неделе рассказали о целых пяти уязвимостях в PJSIP, приводящих к повреждению памяти. Условный атакующий с помощью эксплойта может выполнить код удалённо на уровне приложения, использующего библиотеку PJSIP.

Три из пяти выявленных уязвимостей получили 8,1 балла по шкале CVSS, ещё две — 5,9 балла. Первая группа приводит к выполнению кода, вторая — к отказу в обслуживании. RCE-баги существуют из-за возможности переполнения стека, а DoS-бреши допускают чтение за пределами границ.


Исследователи из JFrog рекомендуют проапдейтить PJSIP до версии 2.12, в которой разработчики устранили все найденные уязвимости.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru