



Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

Американскую оборонку атакует бесфайловый бэкдор SockDetour

При разборе летних атак в рамках APT-кампании с кодовым именем TiltedTemple эксперты Palo Alto Network выявили новый бэкдор, используемый в качестве резерва. Зловреда SockDetour трудно обнаружить: он работает только в памяти, а для связи с C2 использует сокеты легитимных процессов.

По данным Palo Alto, кастомный вредонос используется в целевых атаках как минимум с июля 2019 года и ни разу не обновлялся. Подвергнутый анализу образец (64-битный PE) был обнаружен на Windows-сервере местного подрядчика Минобороны США. Как потом выяснилось, те же злоумышленники пытались атаковать трех других военных подрядчиков в этой стране.

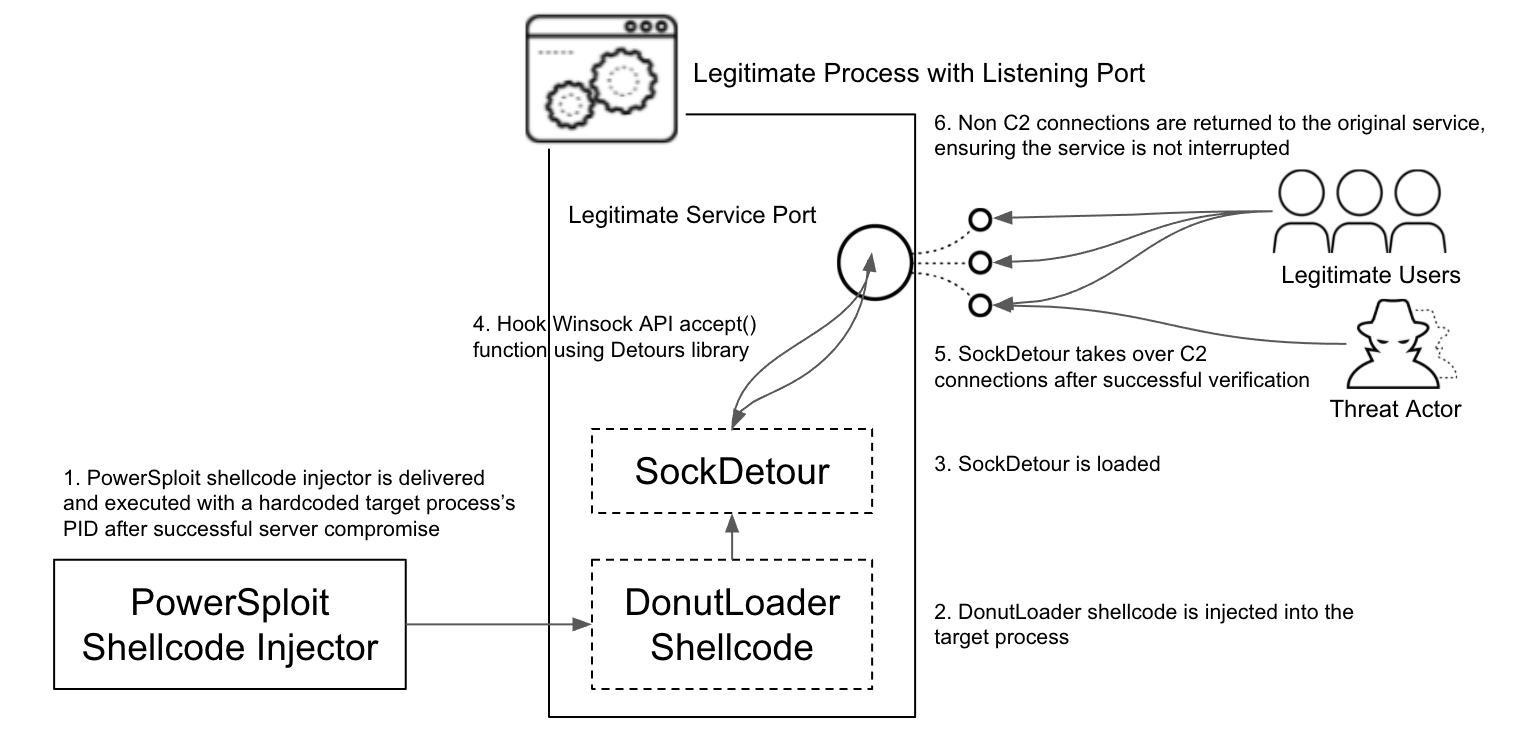
В целевую систему SockDetour попадает через эксплойт (CVE-2021-40539 или CVE-2021-44077 для продуктов Zoho ManageEngine). Загрузка бэкдора осуществляется с внешнего FTP-сервера — взломанного хранилища QNAP NAS, уязвимости которого любят использовать операторы шифровальщиков.

Чтобы его не заметили, зловред внедряется в память запущенного легитимного процесса (для конвертации в шелл-код используется рамочный opensource-генератор Donut). Процесс-донор, видимо, задается оператором SockDetour: в обнаруженных сэмплах ID были жестко прописаны в коде.

Канал шифрованной связи с C2 вредонос организует, используя уже открытые сокетные соединения — ставит хук на функцию Winsock accept() с помощью библиотеки Microsoft Detours (позволяет перехватывать вызовы API-функций в Windows).


Единственной задачей SockDetour, насколько удалось определить, является загрузка DLL подключаемого модуля. Этот пейлоад весом не более 5 Мбайт тоже не оставляет на машине никаких следов в виде файлов и незаметно общается со своим сервером, угоняя сокет донорского процесса. Образцов плагина аналитики не нашли, и его назначение пока неизвестно.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru