



DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

DLP-система СёрчИнформ КИБ научилась распознавать пользователей по лицам

В «СёрчИнформ КИБ» появилась возможность решать две критически важные задачи для бизнеса: детектировать попытки фотографирования экрана и распознавать лицо пользователя за компьютером.

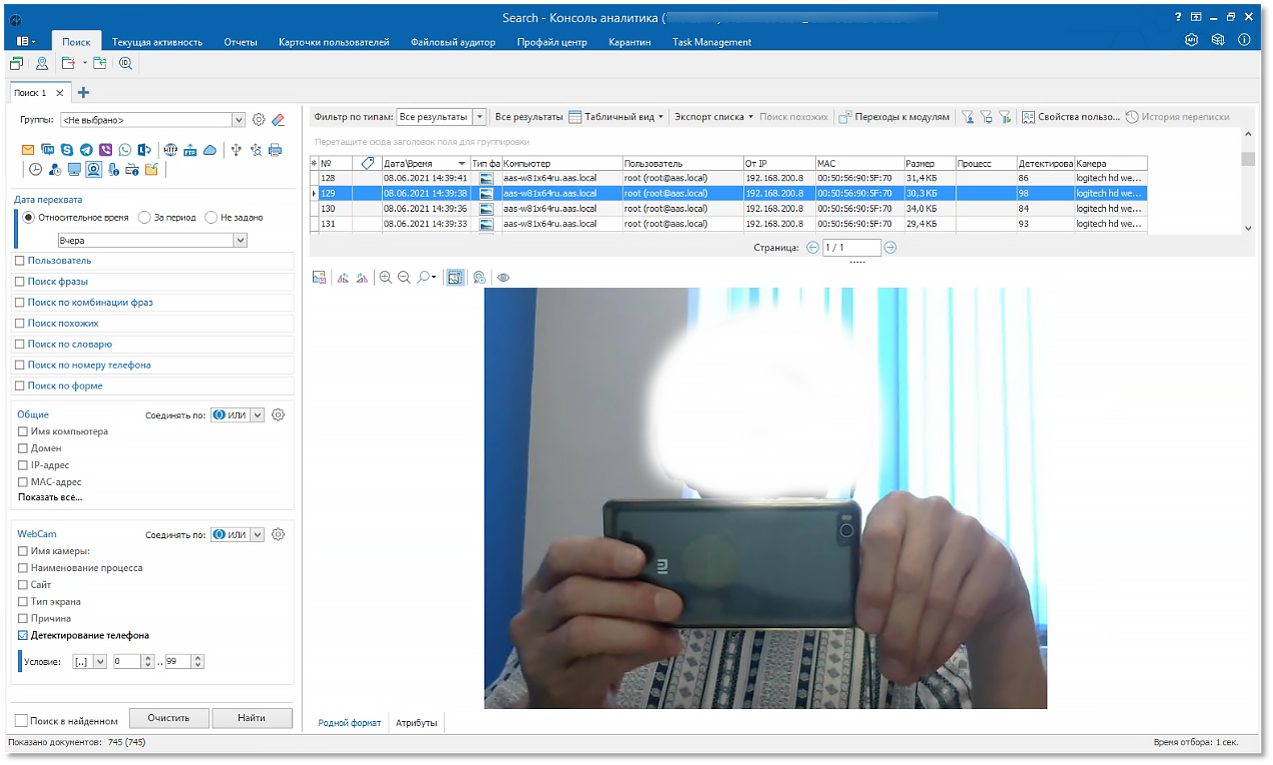
В новом релизе DLP-системы «СёрчИнформ КИБ» появился функционал, который позволяет детектировать попытки сфотографировать экран и распознавать пользователей по лицам. Система на основе контрольных снимков с веб-камеры определяет, что пользователь навел на монитор смартфон с камерой.

Модуль DLP-системы MonitorController собирает информацию об открытых сайтах и процессах, активных в момент съемки, поэтому при необходимости можно увидеть всю информацию о действиях сотрудника, которые произошли за время сбора данных. Благодаря другому обновлению – функции распознавания лиц, система идентифицирует, кто в момент потенциального нарушения находился за экраном компьютера.

Для этого «СёрчИнформ КИБ» сравнивает фотографию пользователя с базой фотографий сотрудников, которые хранятся в Active Directory. Если в учетную запись зашел кто-то другой, то специалист по безопасности получит уведомление об инциденте.

В программе можно увидеть, кто из пользователей воспользовался чужим ПК, узнать дату и время инцидента, а дальше с помощью детального анализа выяснить, чем занимался пользователь. В будущем на основе этого функционала можно будет реализовать возможность блокировать доступ в учетную запись, если лицо пользователя, вводящего логин и пароль, не соответствует личности владельца аккаунта.


«Благодаря анализу перехвата с применением методов машинного обучения «СёрчИнформ КИБ» теперь контролирует канал утечки, который до сих пор оставался «слепым пятном» у большинства отечественных и зарубежных DLP-систем. Теперь же система поможет справиться с этой проблемой в автоматическом режиме. Сочетание этого функционала с возможностью распознавания лиц – это долгожданная опция, потому что данные из DLP-системы о реальном виновнике инцидента могут стать доказательством в судебных делах о неправомерном доступе или разглашении конфиденциальной информации», — рассказал начальник отдела аналитики «СёрчИнформ» Алексей Парфентьев.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru