



Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft решила усложнить задачу злоумышленникам, пытающимся вытащить учётные данные пользователей Windows с помощью процесса LSASS. Для этого разработчики активировали правило «Attack Surface Reduction» по умолчанию.

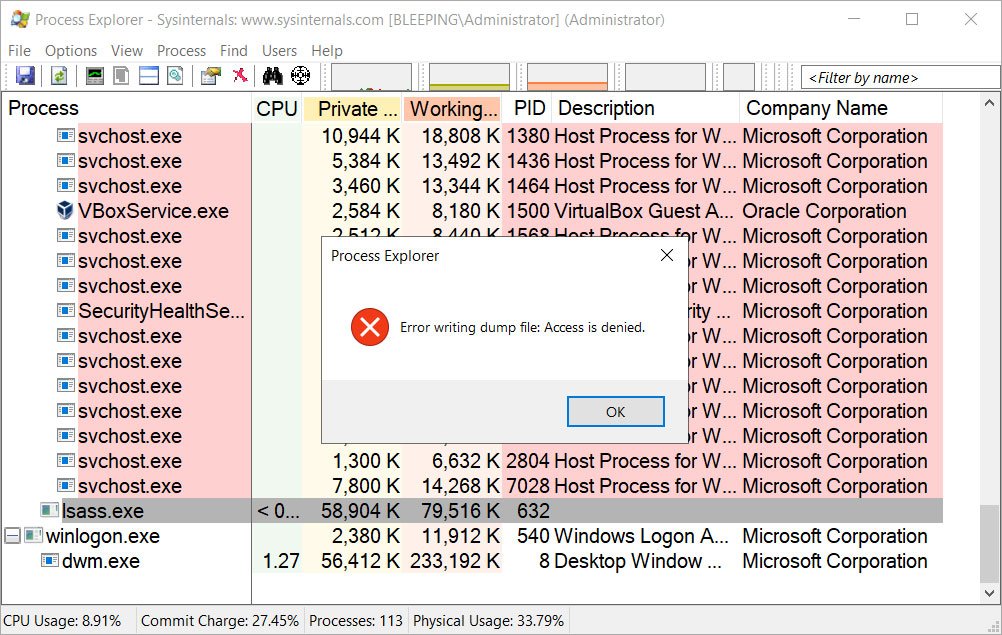
Когда киберпреступникам удаётся проникнуть в сеть организации, они стараются продвинуться латерально, используя украденные логины и пароли, а также эксплойты. Один из наиболее популярных методов атакующих — повысить права до уровня администратора и получить дамп памяти системного процесса Local Security Authority Server Service (LSASS).

В этот дамп попадают хешированные NTLM учётные данные пользователей Windows. В результате злоумышленники могут либо провести брутфорс и получить логины и пароли в виде простого текста, либо использовать атаку Pass-the-Hash, чтобы войти в аккаунты на других устройствах в сети.

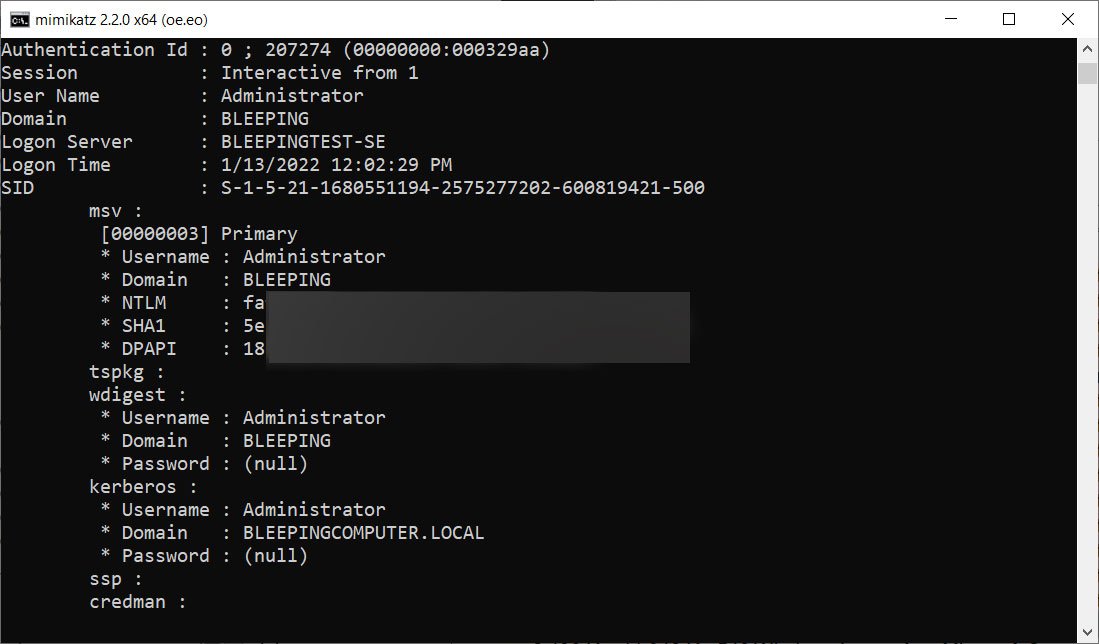
Пример снятия дампа программой Mimikatz приводит издание BleepingComputer:


В Microsoft понимали, что с этим вектором атаки надо как-то бороться. Поэтому разработчики представили защитные функции, запрещающие доступ к процессу LSASS. Одна из этих функций, получившая имя Credential Guard, изолирует процесс LSASS и помещает его в виртуальный контейнер, запрещая таким образом доступ других процессов к нему.

Тем не менее у этой функции есть и свои минусы. Например, некоторые организации могут отказаться от её использования, поскольку Credential Guard в отдельных случаях приводит к конфликтам с драйверами и приложениями.

Чтобы избежать проблем на стороне пользователя, Microsoft планирует активировать правило Attack Surface Reduction (ASR) по умолчанию.

«Это правило блокирует кражу учётных данных из подсистемы Windows lsass.exe», — так описывают разработчики ASR.

Подпишитесь на новости

Безлимит на 128 Кбит/с: ФАС не увидела проблемы в обещаниях операторов

Федеральная антимонопольная служба не стала разбираться с обещаниями операторов о безлимитном интернете и доступе без ограничений в роуминге. В ведомстве решили, что информация на официальных сайтах компаний рекламой не является.

На формулировки «Вымпелкома», «МегаФона», МТС и «Т2 Мобайл» пожаловалась Ассоциация профессиональных пользователей социальных сетей и мессенджеров, пишет «Коммерсантъ».

Общественники указали, что объём трафика на максимальной скорости ограничен, а после его исчерпания соединение замедляется до 128-512 Кбит/с. Иногда для возвращения нормальной скорости приходится покупать дополнительный пакет.

Формально интернет при этом не отключается. Практически же видео, загрузка файлов и многие сайты превращаются в сеанс медитации с полосой прогресса.

Операторы считают термин «безлимитный» справедливым, поскольку ограничения по общему объёму данных нет. Меняется только скорость, а её снижение и условия покупки дополнительных гигабайтов указаны в описании услуги.

В «Т2 Мобайл» добавили, что 128 Кбит/с достаточно для мессенджеров и социальных сетей. Авторы жалобы с позицией ФАС не согласны и намерены добиваться рассмотрения вопроса по существу.

Юристы отмечают, что служба оценила лишь страницы с техническими параметрами, хотя обращение касалось также баннеров, промоновостей, поисковой рекламы, СМС и пуш-уведомлений. Такие материалы уже могут соответствовать юридическим признакам рекламы, но отдельной оценки не получили.

Таким образом, безлимит пока остаётся безлимитом даже тогда, когда скорость падает почти до допотопных значений. Главное, что интернет технически жив. А насколько он пригоден для использования — это, видимо, уже слишком философский вопрос.

RSS: Новости на портале Anti-Malware.ru