



Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa демонстрирует рост активности и расширяет географию своего присутствия. Авторы вредоноса пытаются добраться до учётных данных пользователей в рамках кампании финансового мошенничества.

О новых атаках Medusa рассказали исследователи из компании ThreatFabric. По словам экспертов, Android-троян продолжает обрастать новыми функциями.

Зловред Medusa, который ещё иногда называют TangleBot, уже давно известен сообществу ИБ-специалистов. Его операторы атакуют пользователей из Северной Америки и Европы, а также используют тот же сервис для распространения, что и другой знаменитый зловред — FluBot.

Известно, что как Medusa, так и FluBot прибегают к бесплатному динамическому DNS «duckdns.org» как к вектору доставки вредоноса. Так что у экспертов есть основания подозревать некую связь между этими двумя семействами.

В новом отчёте ThreatFabric исследователи отмечают, что вредонос Medusa пошёл дальше по стопам FluBot, поскольку теперь они оба используют один и тот же сервис для запуска кампаний смишинга (СМС-фишинг). Специалисты считают, что авторы Medusa прониклись успехом FluBot, поэтому и решили использовать ту же схему.

Как это обычно бывает с вредоносными программами для Android, основная функциональность Medusa зависит от использования специальных возможностей мобильной операционной системы. Если коротко, это многофункциональный банковский троян с элементами кейлоггера и возможностями записи аудио и видео.

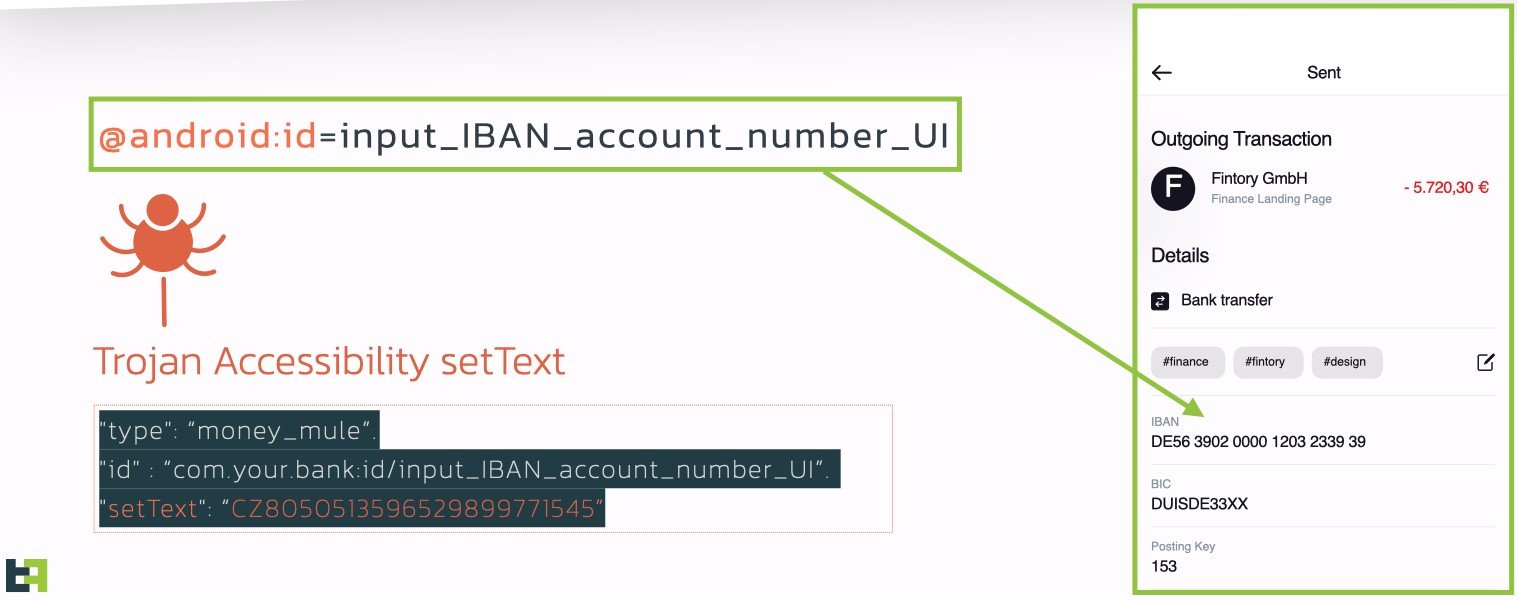
Команде ThreatFabric удалось добраться до бэкенд-панели вредоноса, что помогло выявить ещё одну интересную особенность «медузы»: оказалось, что операторы могут модифицировать любое поле в любом банковском приложении, запущенном на мобильном устройстве пользователя.


Эксперты советуют крайне внимательно относиться к СМС-сообщениям от незнакомых лиц, содержащим подозрительные ссылки. И ни в коем случае не стоит устанавливать APK со сторонних сайтов.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru