



Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa демонстрирует рост активности и расширяет географию своего присутствия. Авторы вредоноса пытаются добраться до учётных данных пользователей в рамках кампании финансового мошенничества.

О новых атаках Medusa рассказали исследователи из компании ThreatFabric. По словам экспертов, Android-троян продолжает обрастать новыми функциями.

Зловред Medusa, который ещё иногда называют TangleBot, уже давно известен сообществу ИБ-специалистов. Его операторы атакуют пользователей из Северной Америки и Европы, а также используют тот же сервис для распространения, что и другой знаменитый зловред — FluBot.

Известно, что как Medusa, так и FluBot прибегают к бесплатному динамическому DNS «duckdns.org» как к вектору доставки вредоноса. Так что у экспертов есть основания подозревать некую связь между этими двумя семействами.

В новом отчёте ThreatFabric исследователи отмечают, что вредонос Medusa пошёл дальше по стопам FluBot, поскольку теперь они оба используют один и тот же сервис для запуска кампаний смишинга (СМС-фишинг). Специалисты считают, что авторы Medusa прониклись успехом FluBot, поэтому и решили использовать ту же схему.

Как это обычно бывает с вредоносными программами для Android, основная функциональность Medusa зависит от использования специальных возможностей мобильной операционной системы. Если коротко, это многофункциональный банковский троян с элементами кейлоггера и возможностями записи аудио и видео.

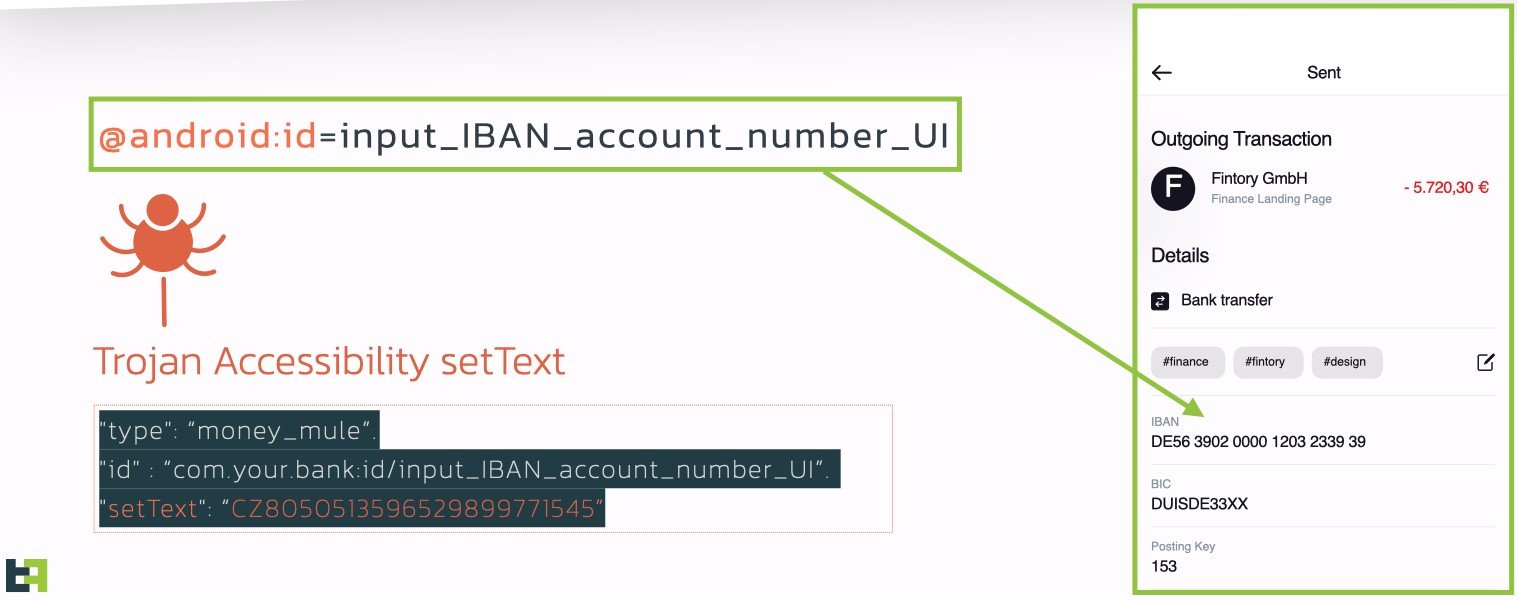
Команде ThreatFabric удалось добраться до бэкенд-панели вредоноса, что помогло выявить ещё одну интересную особенность «медузы»: оказалось, что операторы могут модифицировать любое поле в любом банковском приложении, запущенном на мобильном устройстве пользователя.


Эксперты советуют крайне внимательно относиться к СМС-сообщениям от незнакомых лиц, содержащим подозрительные ссылки. И ни в коем случае не стоит устанавливать APK со сторонних сайтов.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru