



Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa совершенствует свои смишинг-атаки

Банковский Android-троян Medusa демонстрирует рост активности и расширяет географию своего присутствия. Авторы вредоноса пытаются добраться до учётных данных пользователей в рамках кампании финансового мошенничества.

О новых атаках Medusa рассказали исследователи из компании ThreatFabric. По словам экспертов, Android-троян продолжает обрастать новыми функциями.

Зловред Medusa, который ещё иногда называют TangleBot, уже давно известен сообществу ИБ-специалистов. Его операторы атакуют пользователей из Северной Америки и Европы, а также используют тот же сервис для распространения, что и другой знаменитый зловред — FluBot.

Известно, что как Medusa, так и FluBot прибегают к бесплатному динамическому DNS «duckdns.org» как к вектору доставки вредоноса. Так что у экспертов есть основания подозревать некую связь между этими двумя семействами.

В новом отчёте ThreatFabric исследователи отмечают, что вредонос Medusa пошёл дальше по стопам FluBot, поскольку теперь они оба используют один и тот же сервис для запуска кампаний смишинга (СМС-фишинг). Специалисты считают, что авторы Medusa прониклись успехом FluBot, поэтому и решили использовать ту же схему.

Как это обычно бывает с вредоносными программами для Android, основная функциональность Medusa зависит от использования специальных возможностей мобильной операционной системы. Если коротко, это многофункциональный банковский троян с элементами кейлоггера и возможностями записи аудио и видео.

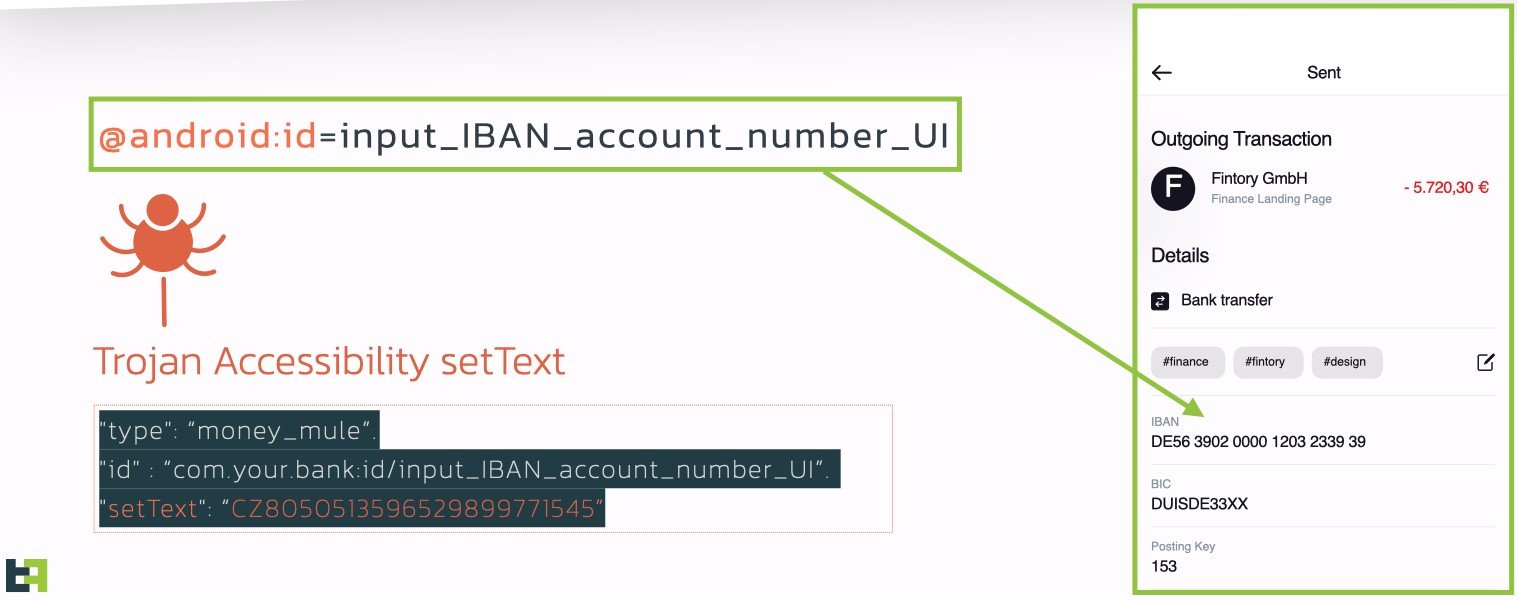
Команде ThreatFabric удалось добраться до бэкенд-панели вредоноса, что помогло выявить ещё одну интересную особенность «медузы»: оказалось, что операторы могут модифицировать любое поле в любом банковском приложении, запущенном на мобильном устройстве пользователя.


Эксперты советуют крайне внимательно относиться к СМС-сообщениям от незнакомых лиц, содержащим подозрительные ссылки. И ни в коем случае не стоит устанавливать APK со сторонних сайтов.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru