



Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

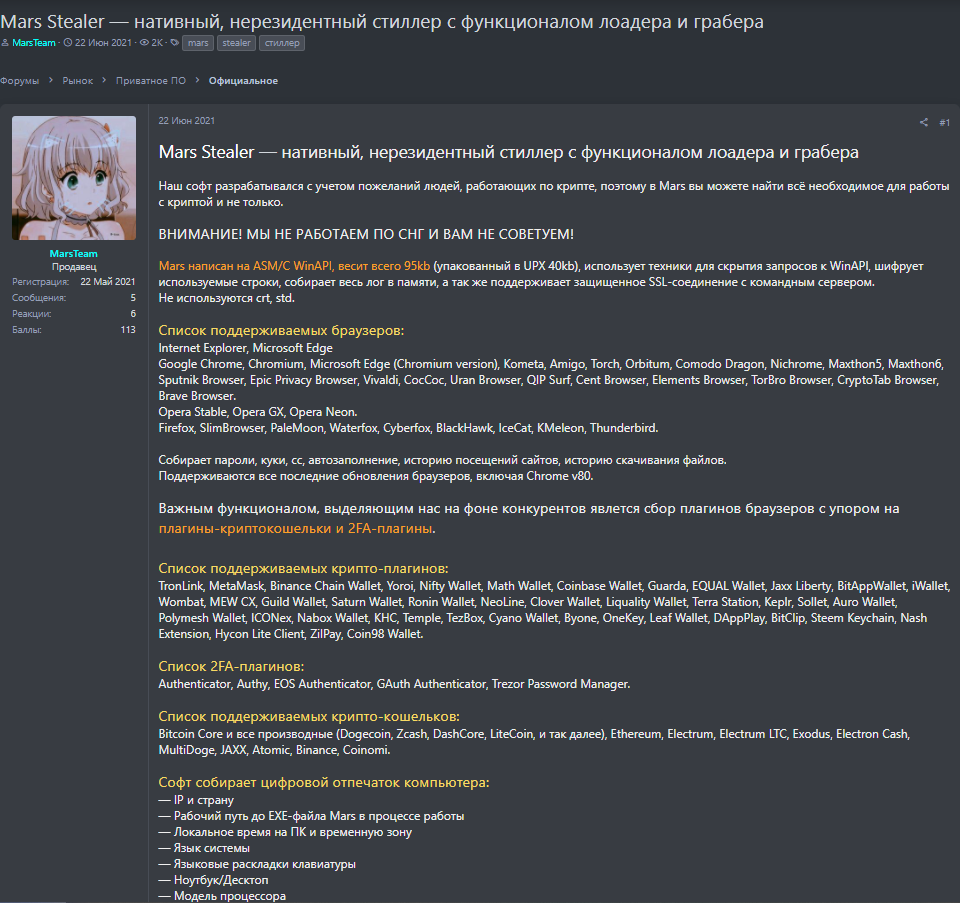
На русскоязычных хакерских форумах активно рекламируется Windows-троян, облегчающий кражу криптовалюты. Анализ образца Mars Stealer показал, что это усовершенствованная версия инфостилера Oski, свернувшего свои операции полтора года назад.

Последний появился в поле зрения ИБ-экспертов в конце 2019 года. Весной 2020-го Oski засветился в киберкампании, использующей взлом роутеров для перенаправления жертв на вредоносные сайты (путем подмены DNS). В июле того же года создатели зловреда перестали отвечать на запросы потенциальных покупателей и закрыли свой Telegram-канал, удалив аккаунт и бот.

Новобранец Mars Stealer, как и Oski, обладает функциями даунлоудера и снабжен кастомным грабером. Он умеет собирать информацию о зараженной системе, а также извлекать сохраненные данные из трех десятков браузеров, почтового клиента Thunderbird и 11 криптокошельков, не считая производные Bitcoin Core. Примечательно, что Outlook в списке целевых программ не значится, а у Oski он присутствовал.

От предшественника и других аналогов Mars Stealer отличают малые размеры (всего 95 Кбайт), а также повышенный интерес к браузерным плагинам для двухфакторной аутентификации (четыре 2FA-расширения и менеджер паролей Trezor) и работы с криптой (почти 40 наименований).


Собранную информацию вредонос отсылает на командный сервер, используя SSL-соединения. Строки кода Mars Stealer зашифрованы по RC4 и Base64, чтобы затруднить анализ. С той же целью троян использует функцию Sleep и проверяет наличие эмулятора Windows Defender. Защитить зловреда от обнаружения помогают техники сокрытия вызовов API и функция самоудаления (с помощью cmd.exe).

В тех случаях, когда временная характеристика вредоносного файла расходится с системным временем / датой больше чем на месяц, Mars Stealer завершает свой процесс. То же происходит, когда выясняется, что жертва по умолчанию использует язык страны бывшего СНГ (русский, белорусский, казахский, узбекский, азери).

В настоящее время преемника Oski детектирует подавляющее большинство антивирусов из коллекции VirusTotal (60 из 69 по состоянию на 2 февраля).

Подпишитесь на новости

В России заблокируют 26 тыс. мобильных номеров, оформленных сверх лимита

Российские операторы отключат около 26 тысяч мобильных номеров, зарегистрированных сверх разрешённого количества. Они числятся примерно за тысячей абонентов. Запас симок на все случаи жизни постепенно заканчивается, по крайней мере в операторских базах.

Данные заместителя главы Роскомнадзора Олега Терлякова с форума «Спектр-2026» приводят «Ведомости».

С начала года к середине октября количество номеров сверх лимита сократилось на 1,95 млн. По подсчётам издания, перелимит уменьшился в 76 раз.

Для граждан России действует ограничение в 20 сим-карт суммарно у всех операторов. Для иностранцев вдвое меньше — десять. Превышение становится основанием для блокировки.

Ограничения направлены против нелегального оборота номеров и телефонного мошенничества. Сим-карты могут оформлять на подставных лиц или граждан, которые вообще не знают о своём внезапном телеком-хозяйстве.

При этом сокращение перелимита на 1,95 млн номеров не означает, что все эти симки принадлежали мошенникам или были принудительно отключены. Статистика показывает, сколько номеров перестало числиться сверх установленного потолка.

RSS: Новости на портале Anti-Malware.ru