



Натуральный шелк способен повысить надежность аутентификации и шифрования

Натуральный шелк способен повысить надежность аутентификации и шифрования

Натуральный шелк способен повысить надежность аутентификации и шифрования

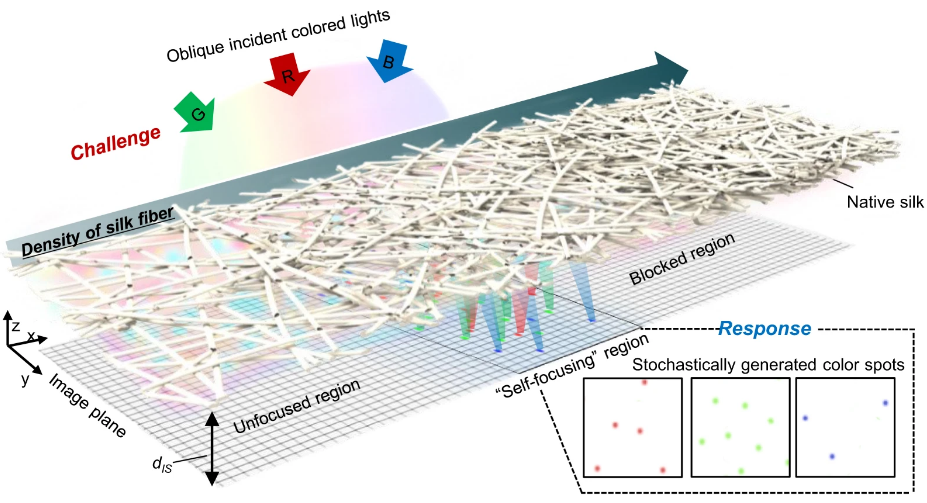
Исследование, проведенное в Институте наук и технологий Кванджу, Южная Корея, показало, что натуральный шелк можно использовать для создания устойчивых к взлому цифровых систем безопасности. Уникальность генерируемых ключей достигается за счет непредсказуемого изменения интенсивности света, проходящего сквозь слой неупорядоченных природных волокон.

Предложенная исследователями концепция оптической ФНФ (физически неклонируемой функции, PUF) выгодно отличается от аналогов тем, что ее реализация не требует громоздкого устройства считывания — специальных линз, дополнительного источника когерентного света. На брутфорс ключа в этом случае, по оценкам, уйдет 5x1041 лет.

Новаторский метод использует хаотичную дифракцию, возникающую в тонковолоконных структурах шелка; при оптимальной толщине слоя при этом наблюдается явление самофокусировки, формирования фокальных пятен размером в пределах 1 мм. Эксперименты также показали, что интенсивность светового излучения в таких наноструктурах усиливается относительно фона — за счет сильного рассеяния.


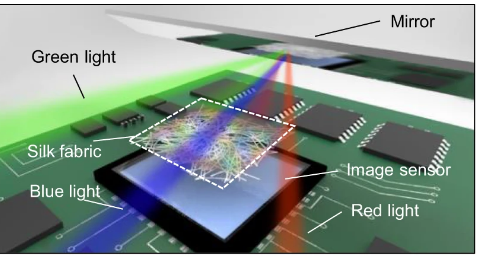
Для проверки результатов моделирования исследователи с помощью 3D-принтера создали простейший аппаратный модуль ФНФ (зеркало, датчик изображений, три светодиода и ПЛИС), разместив ID-карту на основе микроволокна поверх сенсора.

Модуль подключили к компьютеру с помощью USB-кабеля; обработка изображений и перевод их в цифру (генерация ключей и кодирование) осуществлялись с применением пакета MATLAB.


ФНФ широко используются в аппаратных токенах и смарт-картах для аутентификации, в том числе многофакторной (MFA). Такие средства удостоверения личности обычно работают по схеме «вопрос-ответ» и считаются надежными, хотя и они не дают 100-процентной гарантии от взлома.

Использование нестандартных материалов для построения ФНФ способно повысить криптостойкость таких систем безопасности, и корейские исследователи вновь это доказали. Правда, в их отчете ничего не говорится о сроке хранения шелкового ID в портмоне или ящике стола вместе с другими рабочими гаджетами; неизвестно также, что случится, если, к примеру, забыть его в кармане рубашки, отправленной в стирку.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru