



Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Киберпреступная группировка REvil (Sodinokibi) даже не думает останавливаться после ареста десятка участников в России. Об активности злоумышленников сообщают исследователи из компании ReversingLabs, продолжающие наблюдать за деятельностью популярной кибергруппы.

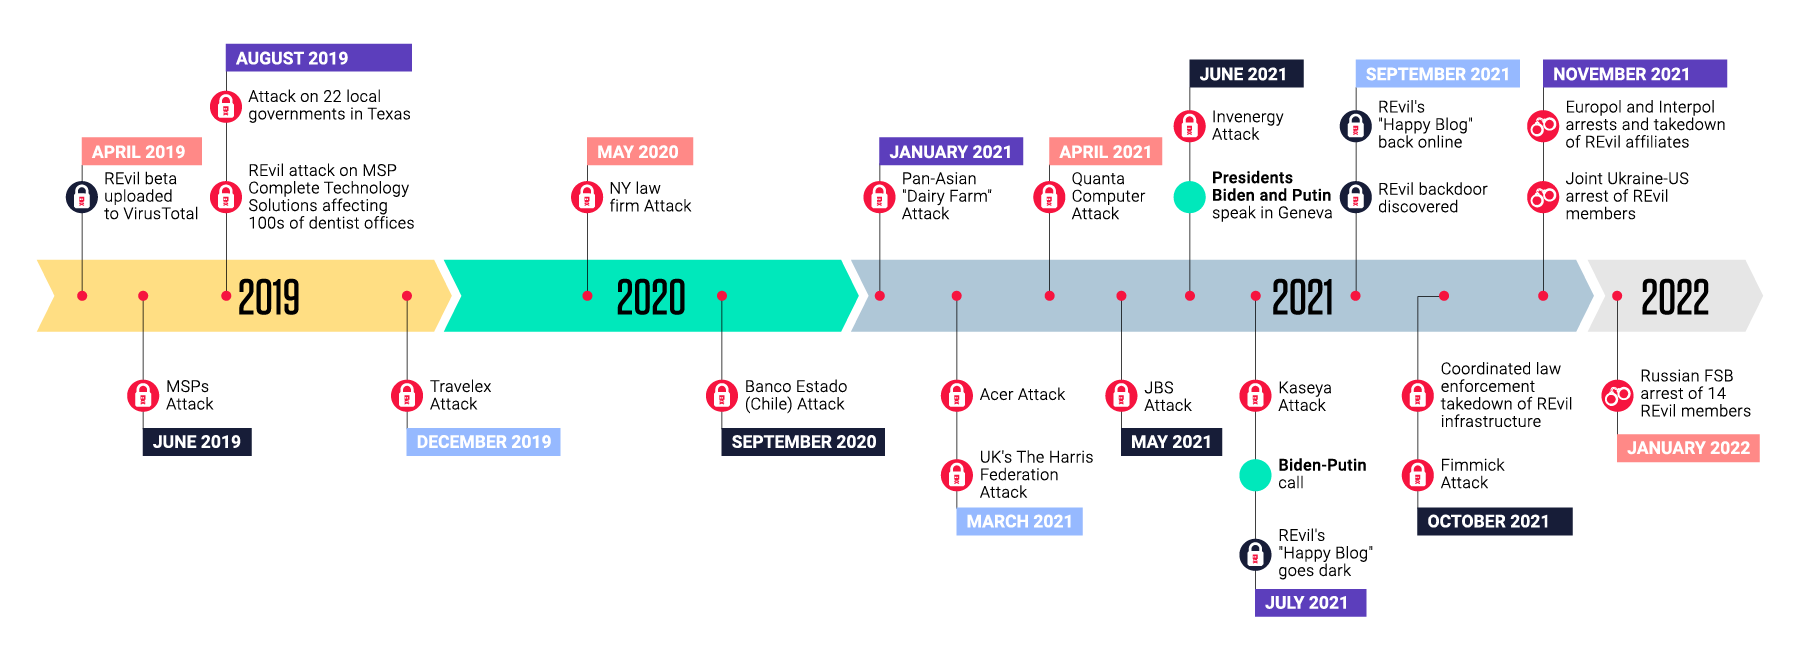
Прошло около двух недель с момента задержания членов REvil. Напомним, что сотрудники ФСБ России провели следственные мероприятия по 25 адресам, а под арест попали 8 диспетчеров операторов шифровальщика из 14 задержанных.

Москве за последние год-два часто вменяли попустительство в отношении кибергруппировок, однако задержание членов REvil и другой группировки — The Infraud Organization продемонстрировало желание Кремля бороться с преступностью в цифровом пространстве.

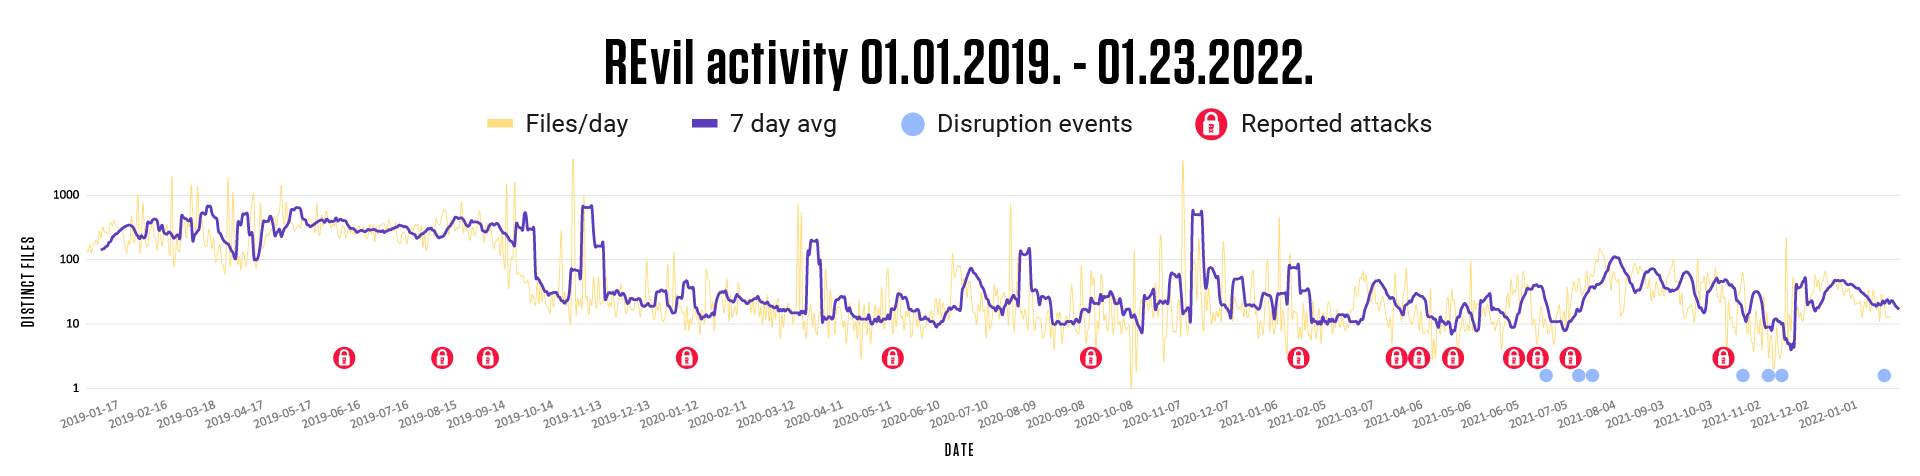
Тем не менее, как отметили в ReversingLabs, недавние аресты практически никак не повлияли на операции REvil. Более того, группировка продолжает работать в том же темпе, который фиксировался и до оперативно-разыскных мероприятий.

Но стоит отметить, что не только аресты в России не затронули деятельность киберпреступников, поскольку в ноябре 2021 года Европол сообщил о задержании операторов REvil и GandCrab. На тот момент специалисты ReversingLabs наблюдали в среднем 47 новых семплов REvil в день (326 в неделю).

В середине лета инфраструктура REvil на какое-то время ушла в офлайн, но потом достаточно быстро восстановила прежний уровень работы. После задержания членов группы в России число зафиксированных в день образцов вредоноса немного увеличилось —  24 до 26 (169 и 180 в неделю соответственно).

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru