



Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Шифровальщик DeadBolt предлагает QNAP выкупить мастер-ключ за 50 BTC

Последние два дня участники сообщества QNAP NAS живо обсуждают заражения шифровальщиком DeadBolt. Вредонос атакует лишь устройства, подключенные к интернету. Вектор атаки пока не установлен; сами злоумышленники утверждают, что используют уязвимость нулевого дня.

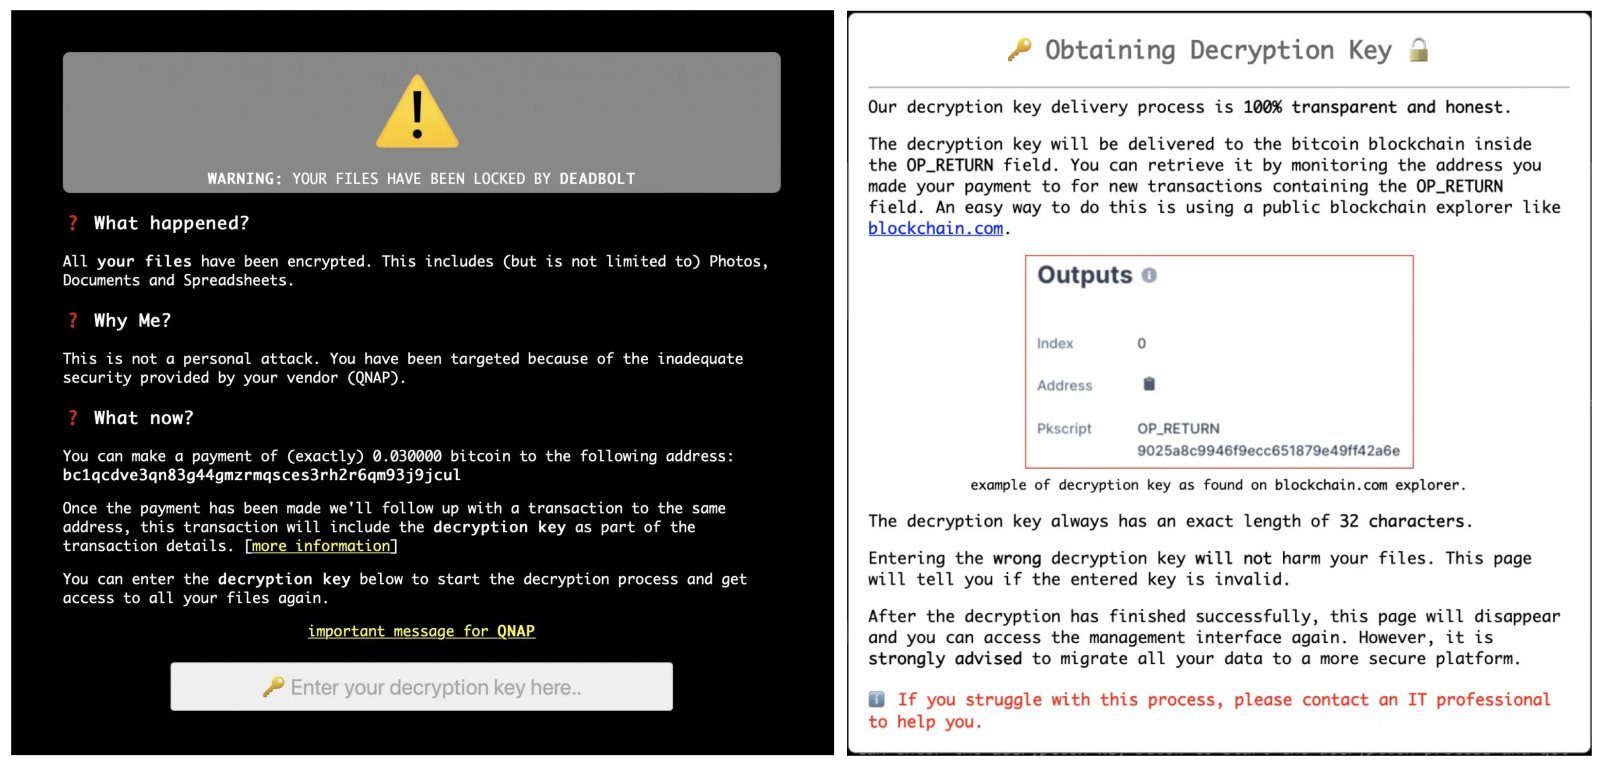
Новоявленный вымогатель добавляет к зашифрованным файлам расширение .deadbolt, но не оставляет в таких папках сообщение с требованием выкупа. Вместо этого он подменяет страницу входа в админ-интерфейс, выводя на экран уведомление о случившемся.

За дешифратор операторы DeadBolt взимают 0,03 биткоина (около $1,1 тыс.). Указанный адрес криптокошелька, по словам BleepingComputer, в каждом случае уникален. Жертву заверяют, что после платежа ключ будет выслан на тот же адрес, надо только последить за новыми транзакциями.


Случаев успешного возврата данных после уплаты выкупа пока не зафиксировано. Примечательно, что выводимый на экран алерт также содержит ссылку на некое важное сообщение для QNAP. Как оказалось, производителю атакуемых NAS предлагают купить информацию об используемой дыре 0-day за 5 биткоинов ($184 тыс.) — или заплатить 50 BTC и получить мастер-ключ в придачу.

Других контактов, кроме как через блокчейн, вымогатели не предлагают. На настоящий момент выявлено 15 жертв DeadBolt в разных странах. Поскольку зловред приходит из интернета, пользователям настоятельно рекомендуется обновить ОС QTS до последней версии, заблокировать прямой веб-доступ к устройству, отключить переадресацию портов и UPnP.

Атаки шифровальщиков на QNAP NAS нередки. В прошлом году вендор неоднократно предупреждал своих клиентов о таких угрозах — Qlocker, eCh0raix, AgeLocker. Известны также случаи внедрения в NAS криптомайнеров, но такие вредоносные кампании проводятся реже.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru