



Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Авторы трояна Trickbot совершенствуют защиту веб-инжектов

Анализ новейших образцов Trickbot, проведенный в IBM Trusteer, показал, что у трояна-долгожителя появилась дополнительная защита от обнаружения и анализа. Нововведения по большей части направлены на сокрытие кражи данных в рамках банковского фрода.

Модульный троян Trickbot объявился в интернете шесть лет назад и вначале работал, как обычный банкер, — воровал информацию, облегчающую отъем денег со счетов жертв заражения. Зловред постоянно совершенствуется, пережил ряд попыток ликвидации и в последние годы в основном используется как загрузчик других вредоносных программ.

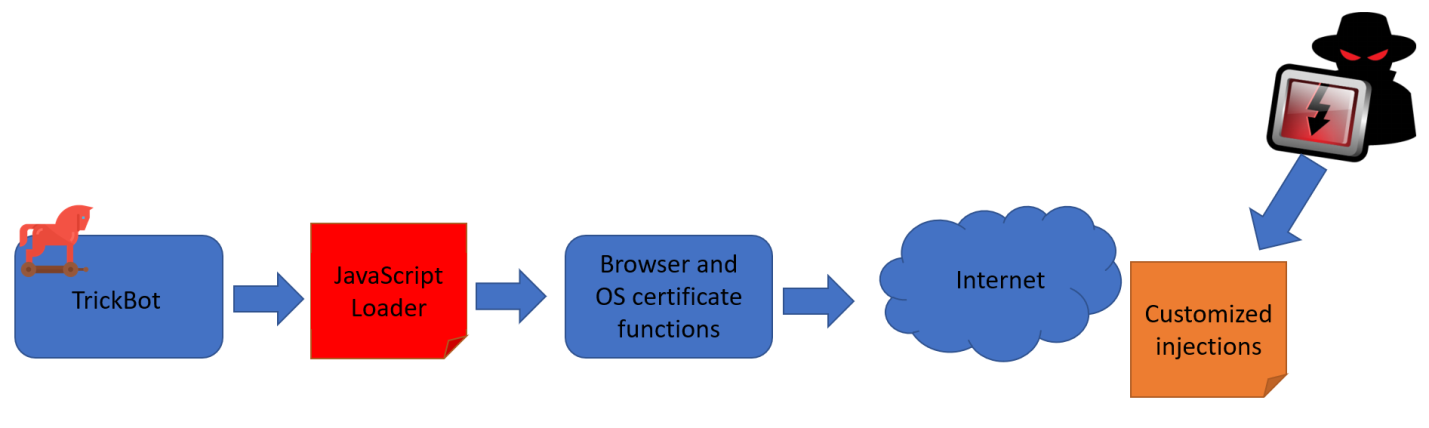
Банковские трояны обычно осуществляют перехват финансовой информации посредством атаки man-in-the-browser (MitB) во время веб-сессии жертвы. При этом они используют веб-инжекты — скрипты, способные на лету подменять передаваемые данные.

Внедряемый код, как правило, хранится локально в конфигурационном файле зловреда; Trickbot, как оказалось, может также подгружать его в реальном времени со своего сервера. Таким образом, злоумышленники сразу убивают двух зайцев: упрощают себе замену веб-инжектов и осложняют выявление банков-мишеней для исследователей.


Используемый трояном JavaScript-загрузчик тоже претерпел изменения; теперь он запрашивает инжекты с C2 по защищенным каналам (HTTPS). Сами MitB-скрипты сильно обфусцированы — закодированы по Base64 и заполнены мусором, строки зашифрованы и перепутаны, имена переменных, функций и аргументов изменены.

В код Trickbot были также добавлены функции борьбы с дебагом; механизм реализован в виде JavaScript-сценария и позволяет выявить присутствие отладчика. Обнаружив попытку анализа, зловред провоцирует перегрузку по памяти, влекущую отказ браузера.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru