



Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Solar Dozor 7.6 блокирует печать конфиденциальных документов в macOS

Вышла новая версия системы Solar Dozor, предназначенной для защиты от утечек важной информации. В Solar Dozor 7.6 разработчики реализовали интересное нововведение — блокировку печати конфиденциальных документах в операционной системе macOS. Представители «Ростелеком-Солар» назвали эту функцию уникальной для российского рынка.

Помимо упомянутой выше функциональности, Solar Dozor 7.6 отметился возможностью мониторить поступление трафика из внешних систем по протоколу ICAP при их интеграции с DLP-решением.

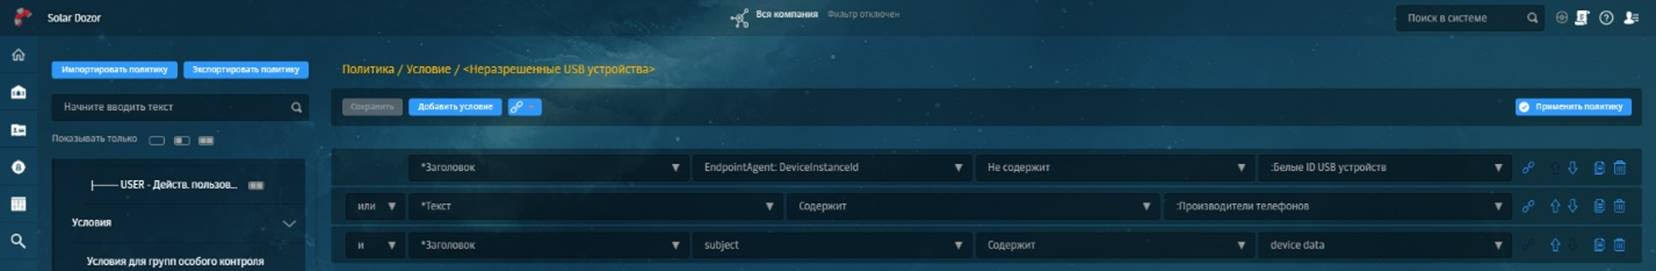
Самое «вкусное» — с версии Solar Dozor 7.6 система защиты от утечек способна контролировать печать документов на компьютерах с macOS, применяя к ним правила политики безопасности. В частности, администратор может заблокировать печать документа, в котором содержатся паспортные данные.

Галина Рябова, директор Центра продуктов Dozor компании «Ростелеком-Солар», отмечает, что сегодня различные серии устройств MacBook составляют немалую часть компьютерного парка многих компаний в России. В этих условиях число DLP-систем, позволяющих контролировать рабочие станции на macOS, крайне мало.

Таким образом, Dozor Endpoint Agent для macOS стал на данный момент единственным агентом для ОС от Apple на российском рынке. По словам Рябовой, теперь заказчики смогут предотвращать утечки конфиденциальной информации через печать при работе с macOS.

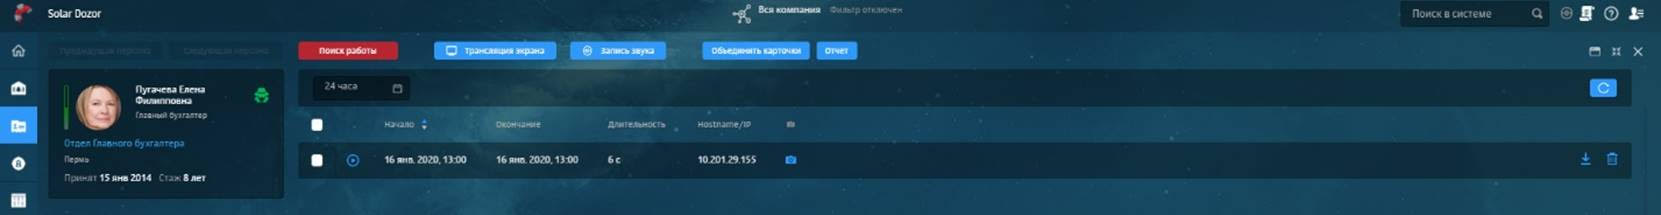
Кроме того, стоит отметить, что в Solar Dozor 7.6 внедрили функцию записи звука с микрофона рабочей станции (есть возможность прослушивать её в максимально приближенном к реальному времени режиме). Это поможет уберечь компанию от действий инсайдеров или более качественно расследовать подобный киберинцидент.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru