Компания «Ростелеком-Солар» представила новую версию шлюза веб-безопасности Solar webProxy 3.7 для контроля доступа приложений к веб-ресурсам и защиты веб-трафика. Система дополнена технологией глубокого анализа сетевого трафика Network Deep Packet Inspection (nDPI), поддержкой базовой аутентификации на RADIUS-серверах, усовершенствованными механизмами балансировки трафика пользователей и отказоустойчивости работы SWG. Вместе с этим большое количество изменений коснулось пользовательского опыта.
Технология глубокого анализа сетевого трафика nDPI
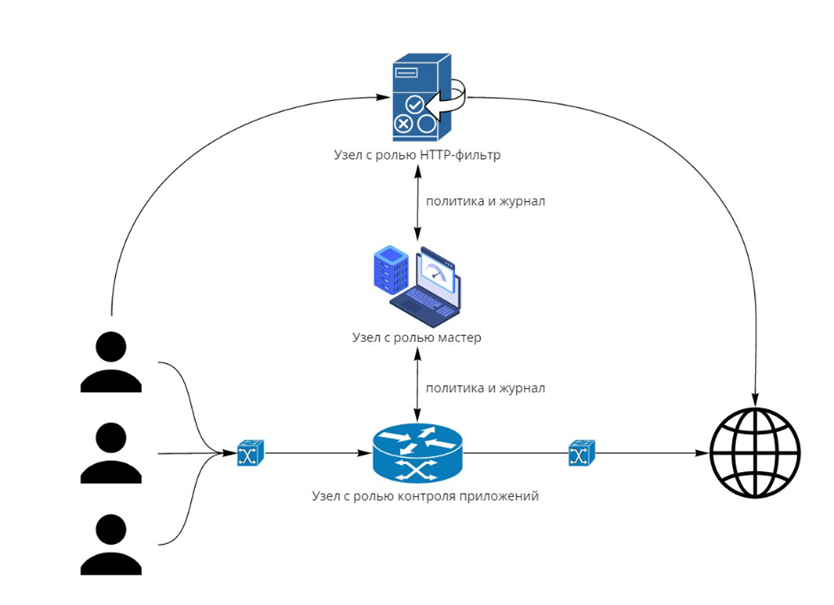
Благодаря nDPI система анализирует не только заголовки, но и полезную нагрузку в сетевом трафике, проводя фильтрацию на уровне шлюза без использования стороннего ПО. Это позволяет обнаружить известные протоколы на нестандартных портах, блокировать обмен трафиком со средствами удаленного доступа, управлять его обменом с мессенджерами и веб-приложениями, детектировать и блокировать трафик сервисов для криптомайнинга.
Улучшение механизмов балансировки трафика пользователей и повышение отказоустойчивости системы
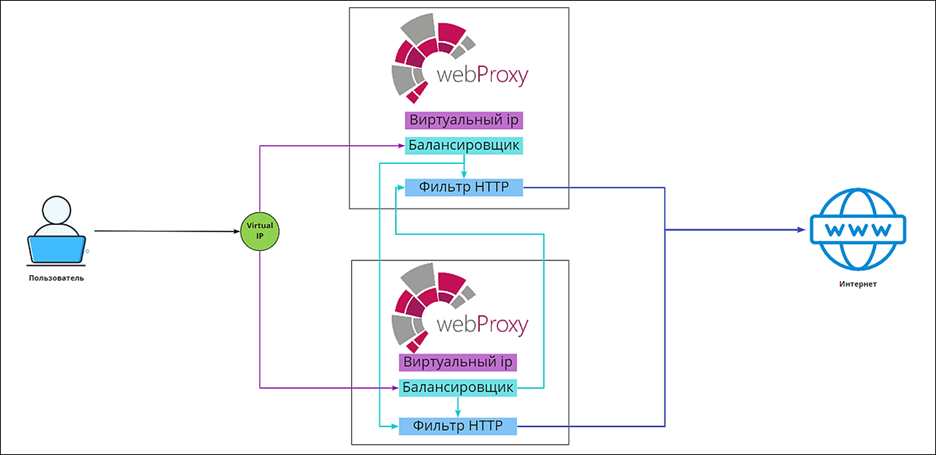
В Solar webProxy 3.7 механизмы балансировки трафика пользователей стали более гибкими благодаря добавлению настройки метода балансировки, времени ожидания запроса и ряда других параметров. При использовании антивируса в многонодовой конфигурации стало возможно распределять трафик между узлами, что позволяет поддерживать бесперебойную работу антивируса в случае отключения одного из узлов.
Для повышения уровня отказоустойчивости работы в Solar webProxy 3.7 применена технология Virtual Router Redundancy Protocol (VRRP), которая объединяет несколько маршрутизаторов в один виртуальный с общим IP-адресом (VIP). Благодаря переключению VIP с одного узла на другой обеспечивается повышение отказоустойчивости.
Расширение поддержки базовой аутентификации
В новой версии продукта появилась поддержка протокола RADIUS для аутентификации пользователей при выходе в интернет и при подключении администраторов к веб-интерфейсу управления.
Петр Куценко, руководитель направления Solar webProxy компании «Ростелеком-Солар»: «Формировать эталон на рынке SWG-решений, фокусируясь на потребностях пользователей – это цель, к которой мы уверенно идем. В каждом релизе мы стремимся одновременно к усилению технологического превосходства и улучшению пользовательского опыта. Версия Solar webProxy 3.7 не только содержит новые технологические возможности, но и олицетворяет одну из наших корпоративных ценностей – эстетика и простота. В новом релизе это прослеживается в улучшении интерфейса и упрощении работы пользователя с системой».
Улучшенный пользовательский опыт
В новой версии SWG от «Ростелеком-Солар» реализована автоматическая проверка ресурсов на совпадение по их домену и поддомену, что экономит время пользователя на настройку политик фильтрации.
В целях минимизации обращений пользователя к командной строке журнал с информацией о работе системы и просмотр сетевых соединений стали доступны в интерфейсе.
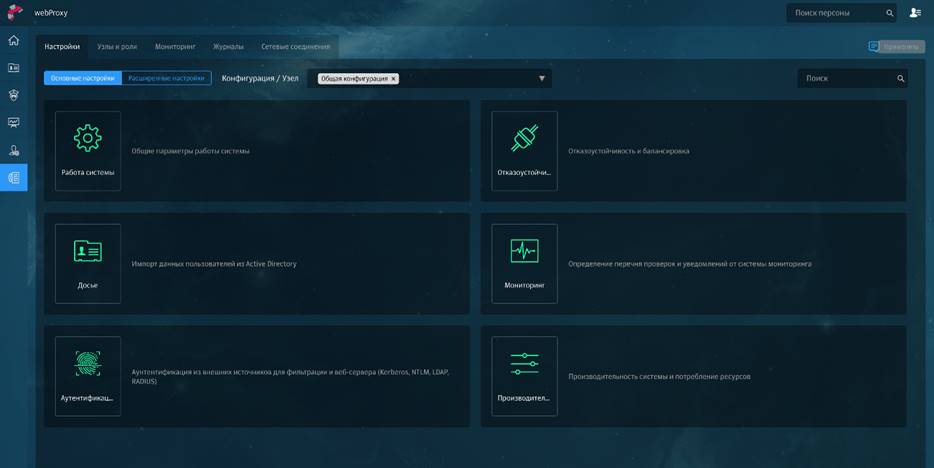
Чтобы пользователь меньше обращался к документации, а настройка системы была интуитивно понятна, в разделе Система > Настройки были преобразованы названия параметров и добавлены подсказки с их описанием. Для более гибкой и быстрой настройки конфигурации основные ее параметры были актуализированы и собраны по функциональным группам.
Начиная с Solar webProxy 3.7 пользователи могут настроить автоматическую отправку имейл-уведомлений о срабатывании антивирусной проверки. Благодаря этому администратор может оперативно проверить источник вредоносной активности и предпринять соответствующие меры.










