



Разработчик NPM-библиотек colors и faker сломал тысячи приложений

Разработчик NPM-библиотек colors и faker сломал тысячи приложений

Разработчик NPM-библиотек colors и faker сломал тысячи приложений

Пользователи NPM-библиотек с открытым исходным кодом «colors» и «faker» на днях столкнулись с неприятной ситуацией: приложения, в которых задействуются эти библиотеки, выдавали странные данные в консоль или вовсе ломались. Оказалось, что во всём виноват разработчик.

У «colors» на одном только npm насчитываются более 20 миллионов еженедельных загрузок и почти 19 тысяч зависимых проектов. У «faker» результаты скромнее — 2,8 млн еженедельных загрузок и более 2500 зависимых проектов.

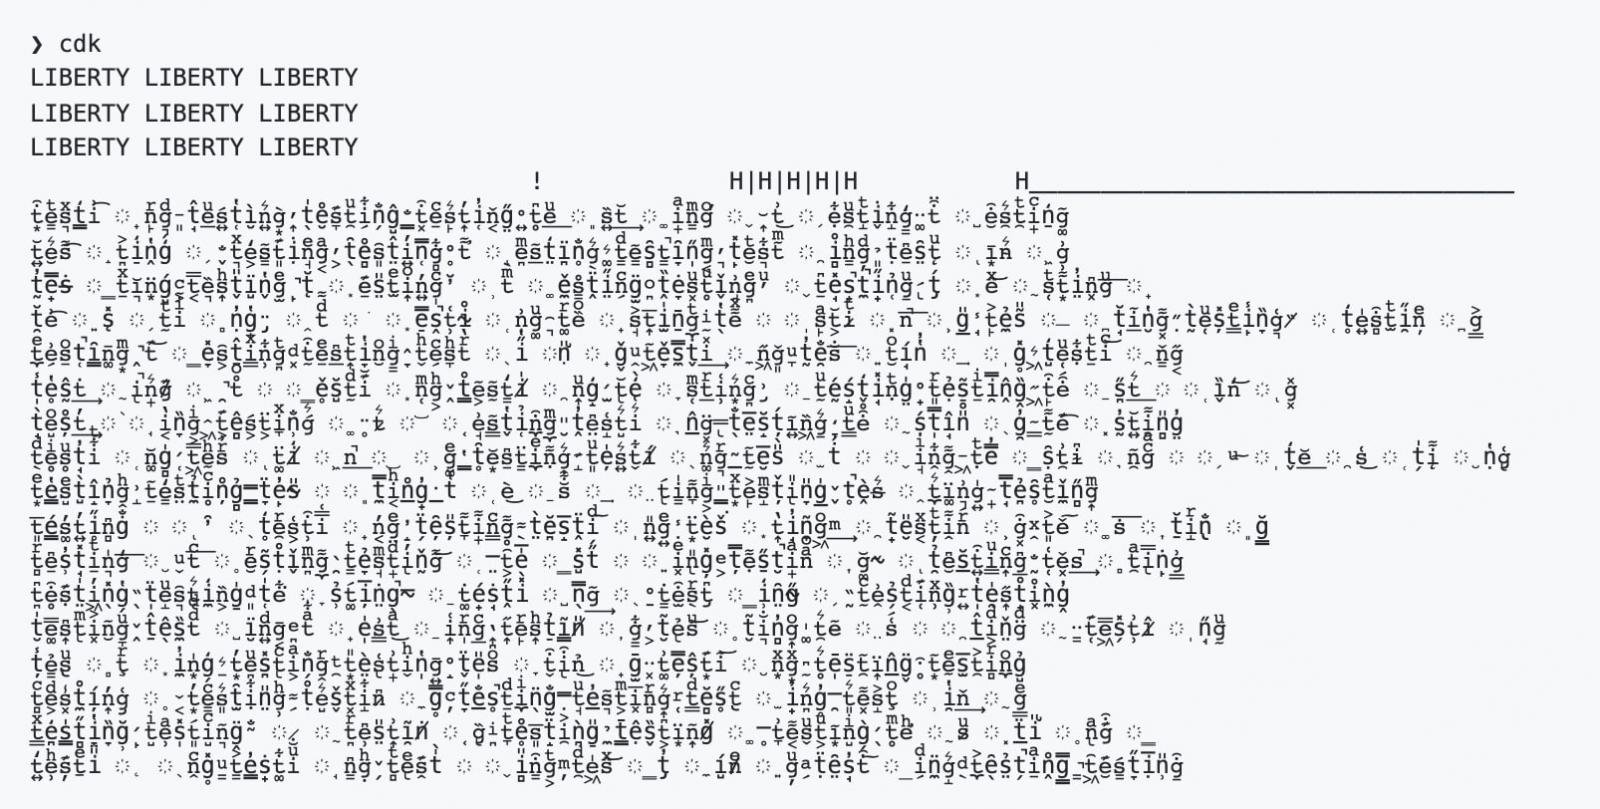
Разработчик этих библиотек намеренно ввёл бесконечный цикл, который в конечном счёте поломал тысячи проектов, полагающихся в работе на «colors» и «faker». Результаты уже прочувствовали на себе пользователи популярных проектов с открытым исходным кодом — например, Amazon Cloud Development Kit (aws-cdk). Согласно жалобам, проблемные приложения выдавали в консоль тарабарщину.


Первым делом люди подумали, что упомянутые библиотеки были скомпрометированы  (об этом сообщили пользователи здесь, здесь и здесь), однако позже стало понятно, что сам разработчик сознательно опубликовал код, ответственный за проблемы.

Судя по всему, затронуты версии colors.js v1.4.44-liberty-2 и faker 6.6.6. Девелопер заверил всех, что в настоящее время ведётся работа над фиксом, а пользователям просто стоит немного подождать выхода соответствующего патча.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru