



Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

Пользователи теряют от целевого мошенничества $80 млн в месяц

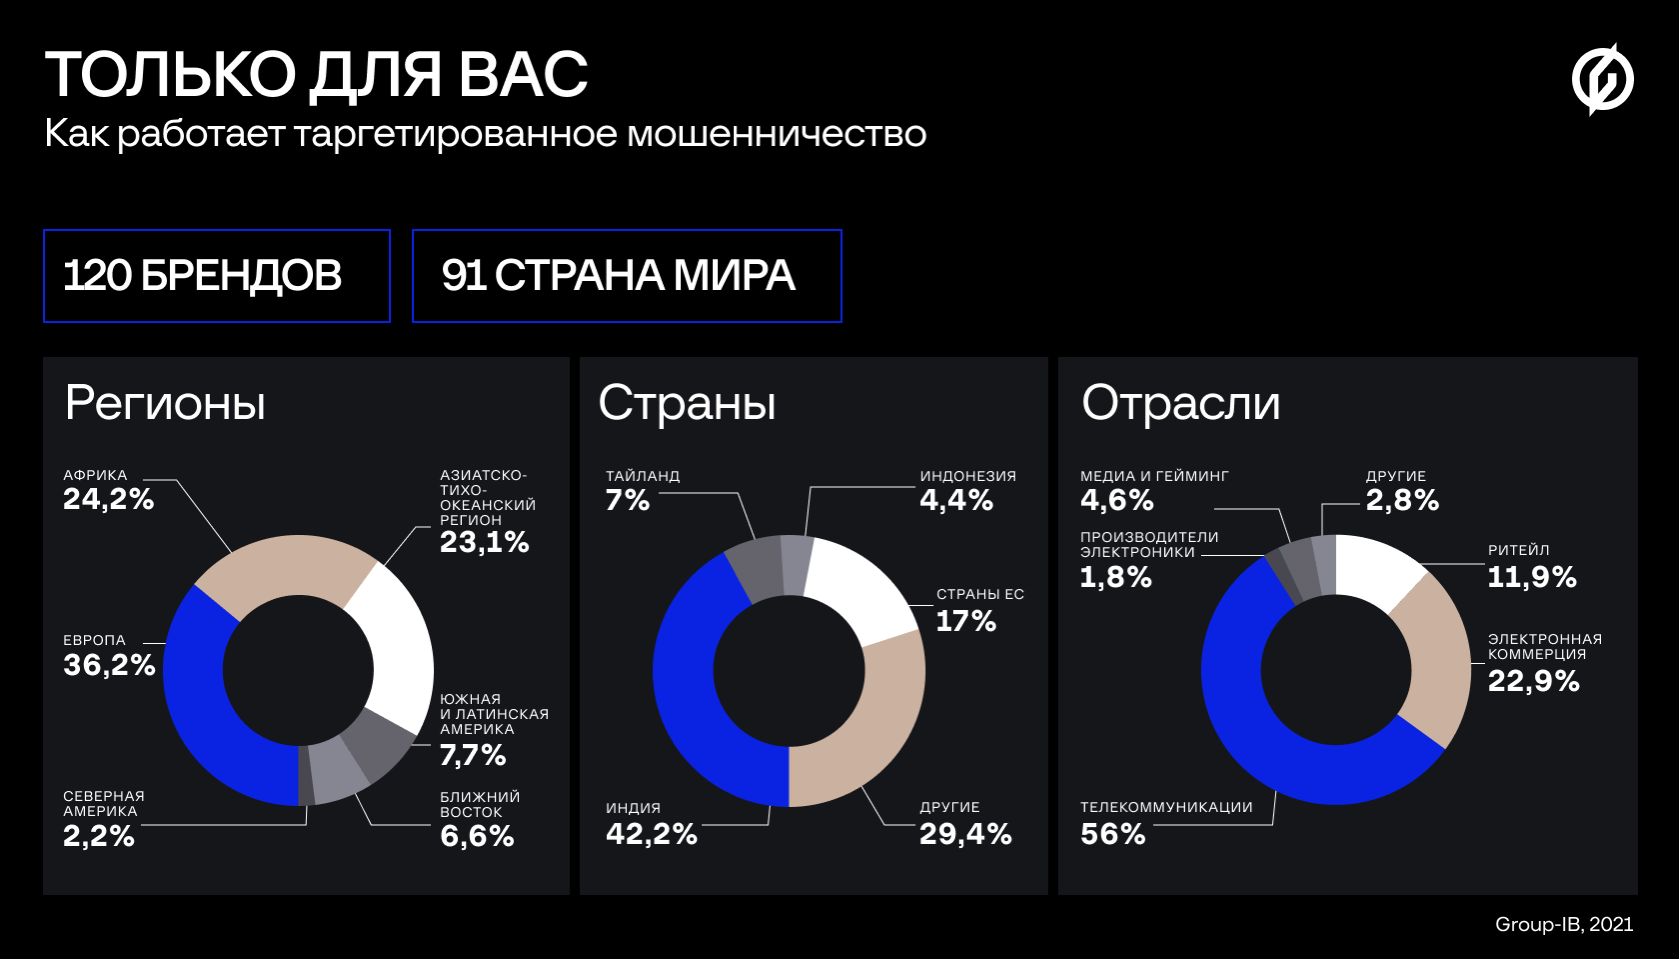
Аналитики компании Group-IB изучили последствия целевого мошенничества, которое злоумышленники обычно преподносят в виде опросов и розыгрышей. Согласно отчёту специалистов, ежемесячные потери пользователей во всём мире составили $80 млн (5,9 млрд руб.).

Как отметили специалисты, мошенники часто используют имена популярных брендов для придания своим схемам легитимного вида. Так, в России преступникам удалось похитить баллы и деньги под видом опроса от имени крупного ритейлера федерального уровня. Средняя сумма потерь на одну жертву составила около 50 тысяч рублей.


Почему такого рода мошенничество называется целевым? Дело в том, что мошенники используют под каждую жертву специальную таргетированную ссылку, учитывающую уникальные параметры: страна, язык, IP-адрес, часовой пояс, браузер и т. п.

По данным Group-IB Digital Risk Protection, целевое мошенничество было замечено в 91 стране мира. Пользователей заманивают принять участие в «опросе» различными подарками, среди которых чаще всего встречаются MacBook, Sony Playstation 5, iPad Pro, iPhone или смартфоны Samsung.

На специально созданных сайтах жертвы оставляют свои персональные данные, адреса электронной почты, данные банковских карт, а также логины и пароли от аккаунтов. В ходе сканирования специалистам Digital Risk Protection удалось выявить по меньшей мере 60 различных сетей доменных имен, участвующих в создании таргетированных ссылок.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru