


Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Обновленный Security Vision КИИ упрощает соответствие требованиям ФСТЭК

Компания Security Vision выпустила обновленную версию продукта Security Vision КИИ, предназначенного для автоматизации выполнения требований законодательства в сфере критической информационной инфраструктуры (КИИ).

Продукт автоматизирует ключевые процессы, связанные с управлением КИИ, включая:

  • Формирование перечня объектов КИИ и критических процессов.
  • Категорирование объектов КИИ в соответствии с требованиями законодательства.
  • Моделирование актуальных угроз информационной безопасности.
  • Оценку соответствия объектов КИИ требованиям безопасности.
  • Обработку запросов регуляторов и контроль выполнения связанных задач.

Security Vision КИИ может использоваться как в малом и среднем бизнесе, так и на крупных предприятиях с распределенной структурой. В последнем случае предусмотрена возможность разграничения полномочий и зон ответственности, например, для филиалов и дочерних компаний.

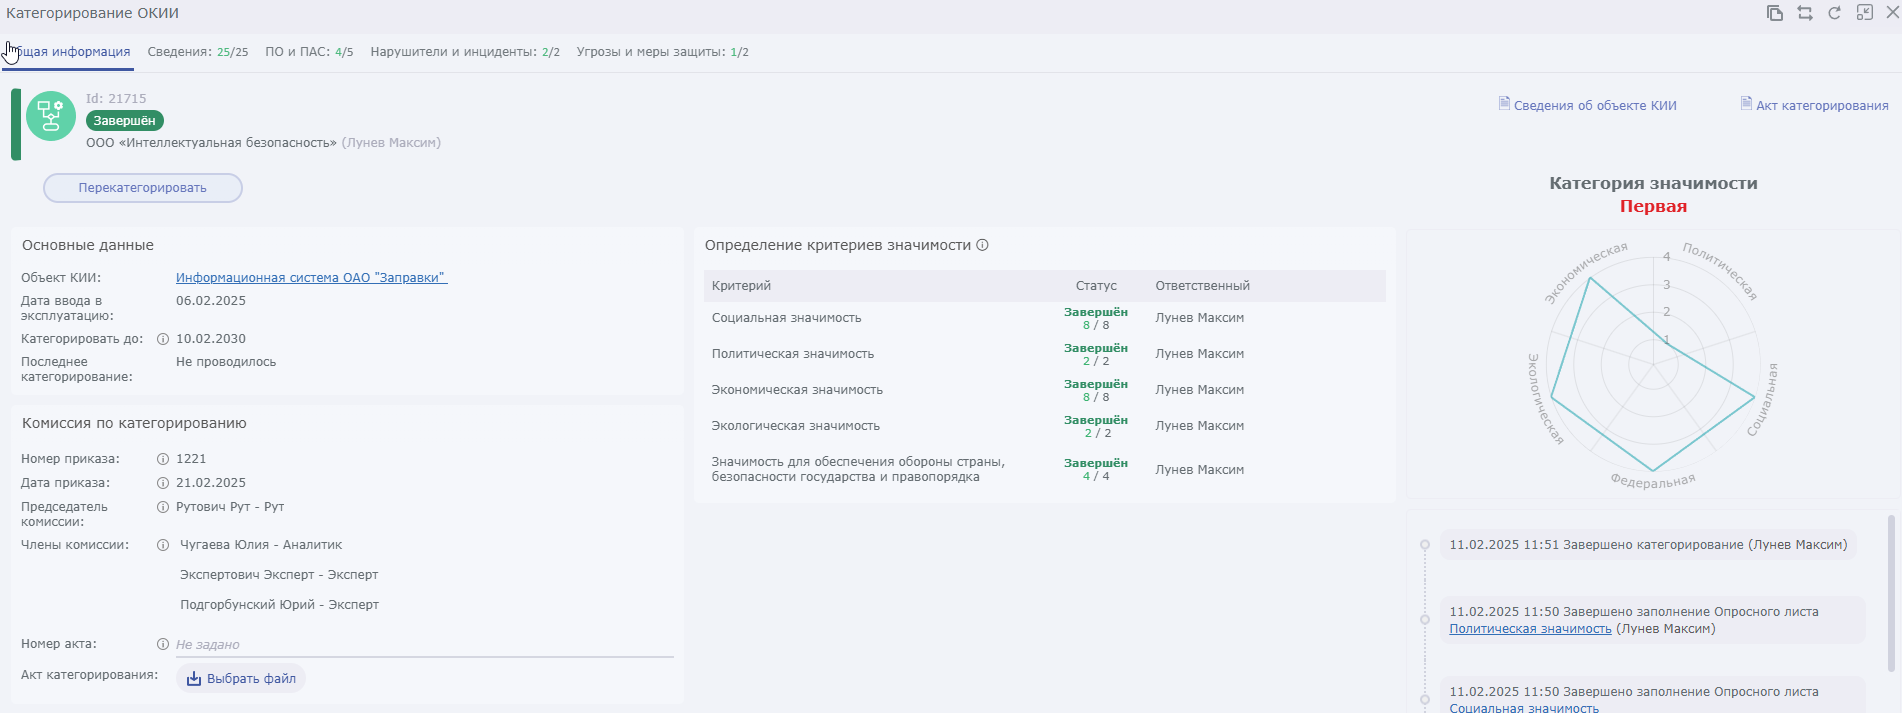
Категорирование объектов КИИ

Процесс категорирования объектов КИИ начинается с выявления критически важных процессов организации, нарушение которых может привести к негативным последствиям. На основе этого формируется перечень таких процессов и связанных с ними объектов КИИ.

Затем проводится оценка показателей значимости, определяется категория каждого объекта, а необходимые сведения заполняются автоматически из базы активов.

По результатам категорирования формируются документы, соответствующие требованиям ФСТЭК России:

  • Заключение о категории значимости объекта КИИ или об отсутствии необходимости ее присвоения.
  • Акт категорирования объекта КИИ.


Моделирование угроз безопасности

Процесс моделирования угроз учитывает все возможные воздействия на объекты КИИ и их компоненты, позволяя гибко настраивать область анализа.

Основные этапы моделирования:

  • Определение возможных последствий киберинцидентов для организации.
  • Выявление потенциальных нарушителей и источников угроз.
  • Автоматическое или ручное добавление групп угроз и способов их реализации.
  • Формирование перечня актуальных угроз.

Процесс моделирования угроз проводится в соответствии с методикой ФСТЭК России, а его результатом становится перечень угроз, актуальных для конкретного объекта КИИ.

Оценка соответствия требованиям безопасности

Оценка соответствия проводится на основе приказов ФСТЭК России № 235 и № 239. В ходе проверки фиксируются реализованные меры защиты, а по невыполненным требованиям формируется список необходимых доработок с возможностью постановки задач на их устранение.

Обработка запросов регуляторов

Security Vision КИИ позволяет обрабатывать запросы от следующих регуляторов:

  • Банк России.
  • ФСТЭК России.
  • ФСБ России.

Запросы вносятся в систему, при необходимости назначаются ответственные исполнители и сроки выполнения, а их статус можно отслеживать через интеграцию с внешними ITSM-системами.

Отчеты и дашборды

Security Vision КИИ включает отчеты по управлению КИИ, предназначенные как для предоставления в ФСТЭК России, так и для внутреннего использования.

Дашборды помогают контролировать статус объектов КИИ, отслеживать актуальные угрозы и потенциальных нарушителей. Интерактивная карта отображает статистику по организациям и филиалам, позволяя анализировать состояние КИИ в масштабах всей компании.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru