



Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Команда Google просканировала крупнейший на сегодняшний день репозиторий Java-пакетов — Maven Central и пришла к выводу, что 35 863 пакета используют уязвимые версии библиотеки Apache Log4j. Таким образом, масштабы бреши Log4Shell продолжают удивлять экспертов.

Среди пакетов с проблемными версиями Log4j есть и те, что уязвимы перед самым первым эксплойтом для CVE-2021-44228 (Log4Shell). Однако часть пакетов страдает от второй выявленной бреши — CVE-2021-45046, приводящей к удалённому выполнению кода.

В отчёте команды Google Open Source Insights специалисты указывают на тот факт, что обычно серьёзная Java-уязвимость затрагивает лишь 2% пакетов в Maven Central. Судя по всему, с Log4Shell дела обстоят куда хуже, ведь 35 тыс. пакетов составляют около 8% от коллекции Maven Central.

Джейм Уэттер и Ники Рингленд из команды Google ещё раз подчеркнули важность обновить уязвимые пакеты и использовать пропатченную версию библиотеки, однако сами специалисты считают, что патчинг в отдельных случаях будет происходить годами, а рассчитывать на полное устранение брешей пакетов в Maven Central просто наивно.

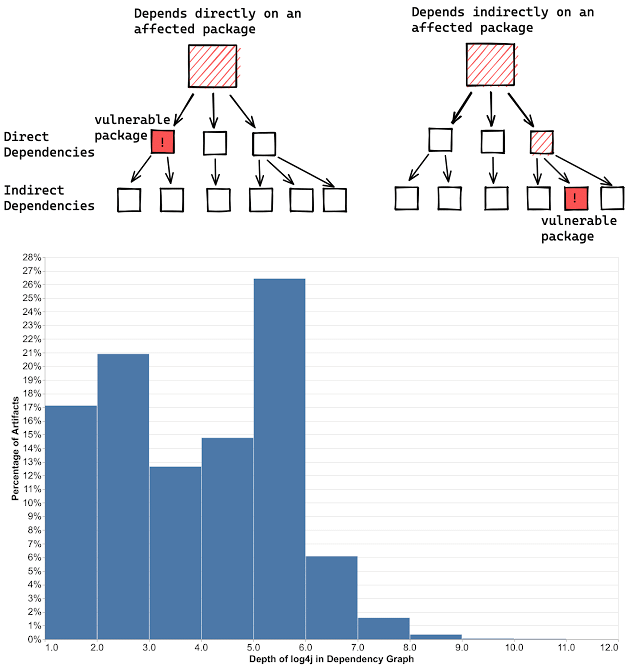
Проблема в том, что Log4j не всегда включена в пакет как прямая зависимость, она также может быть зависимостью другой зависимости. В этом случае разработчики уязвимых пакетов должны ждать обновлений от других девелоперов, а этот процесс может затянуться.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru