



Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Киберпреступники оживили старое семейство шифровальщиков TellYouThePass, о котором уже давно ничего не было слышно. Причиной стала возможность использовать уязвимость Log4Shell в атаках на системы Windows и Linux.

Специалисты из команды KnownSec 404, обратившие внимание на атаки программы-вымогателя, отметили, что операторов вредоноса больше всего интересуют старые системы Windows. Чтобы выполнить злонамеренный код удалённо злоумышленники прибегают к эксплойту для дыры CVE-2021-44228, которая получила имя Log4Shell.

Дальнейшее исследование показало, что есть ещё и Linux-версия шифровальщика, которая ставит перед собой задачу — собрать SSH-ключи и двигаться латерально по сети жертвы. Кстати, вымогатель TellYouThePass в прошлом тоже использовал опасные уязвимости для успешного проникновения в целевые системы.

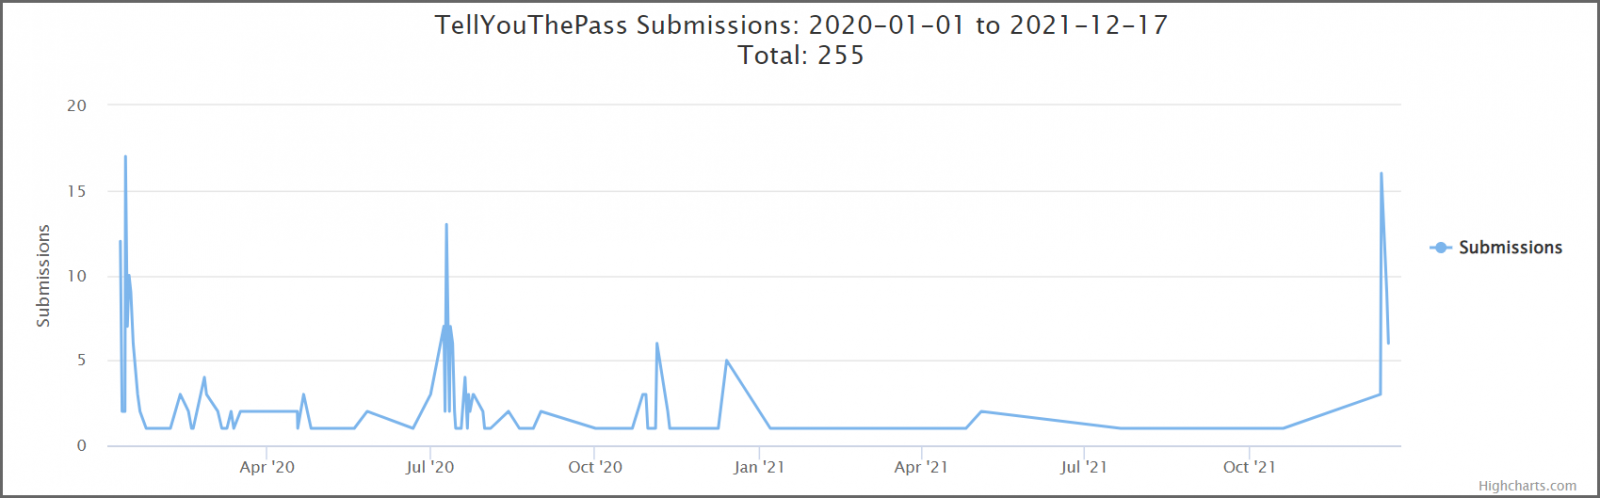
Согласно таймингу, скачок в активности TellYouThePass произошёл ровно после публикации демонстрационного эксплойта (proof-of-concept, PoC):


Ранее мы предупреждали, что другой опасный троян — StealthLoader — атакует Windows, используя уязвимость Log4Shell. Особенность StealthLoader заключалась в предпочтении исключительно Windows-устройств, хотя подавляющее большинство его собратьев заточены под Linux.

Подпишитесь на новости

Swordfish Security привлекла инвестиции на защиту ИИ, безопасную разработку

На защиту искусственного интеллекта выделяют всё больше вполне человеческих денег. Фонд Pre-IPO 2 под управлением «ВИМ Инвестиций» приобрёл миноритарную долю в Swordfish Security. Группа планирует направить привлечённые средства на развитие продуктов для защиты ИИ-систем и безопасной разработки ПО.

Покупку 42,152% в группе подтвердил представитель «ВИМ Инвестиций» Магомед Асхабов. Сумму сделки он раскрывать не стал.

Swordfish Security совмещает консалтинг и разработку инструментов безопасности. В группу входит AppSec Solutions — создатель продуктов для DevSecOps и AI Security. Есть и собственный фреймворк Swordfish SAIMM для оценки зрелости защиты ИИ-систем.

По заявлению группы, инвестиции позволят ускорить продуктовую разработку: сократить путь от запроса заказчика до релиза и быстрее выпускать новые сценарии защиты. При этом менять стратегию бизнеса компания не собирается.

Спрос уже отражается в результатах: по итогам 2025 года выручка группы выросла на 52%, до 2,1 млрд рублей. В компании связывают рост в том числе с интересом заказчиков к безопасности ИИ.

RSS: Новости на портале Anti-Malware.ru