



Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

Kaspersky Symphony XDR комплексно защитит от сложных кибератак

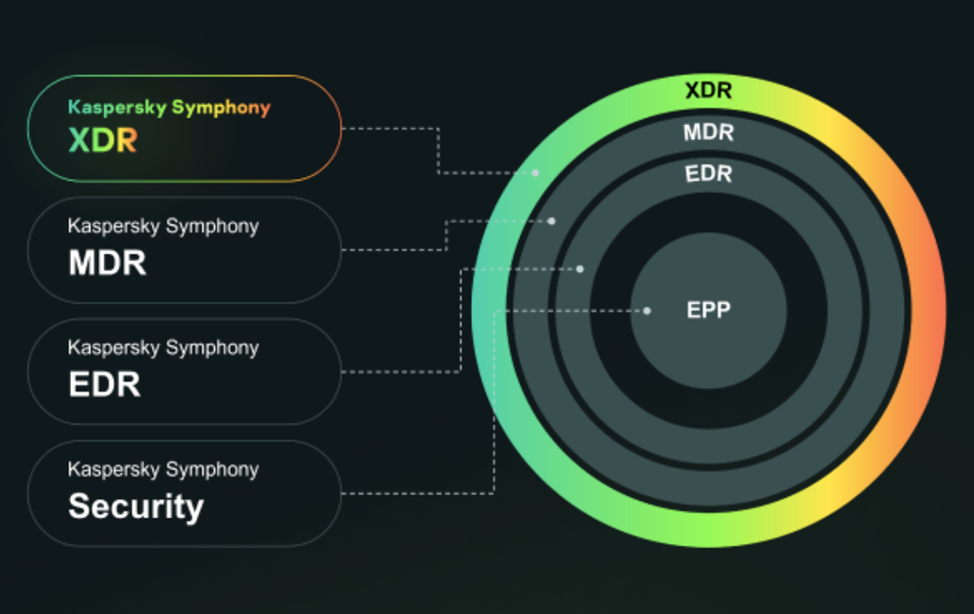
9 декабря «Лаборатория Касперского» на закрытом мероприятии для заказчиков объявила о запуске новой линейки продуктов – Kaspersky Symphony. По словам специалистов «Лаборатории Касперского», в основу каждого из четырех уровней лягут зарекомендовавшие себя технологии для защиты рабочих мест класса EPP и EDR, адаптированные к работе как на физических, так и в виртуальных средах, и дополненные расширенными инструментами для защиты от современных кибератак.

Таким образом, в рамках общего релиза «Лаборатория Касперского» представит Kaspersky Symphony Security, Kaspersky Symphony EDR, Kaspersky Symphony MDR и старший уровень Kaspersky Symphony XDR — решение, объединяющее в одной лицензии целый ряд технологий экспертного уровня.

Решение призвано защищать многочисленные точки входа от потенциальных киберугроз, развивать навыки рядовых сотрудников в области IT-безопасности и быстро встраиваться в существующую систему ИБ. Сама аббревиатура XDR в названии подразумевает, что «Лаборатория Касперского» сделала упор на комплексное противодействие сложным кибератакам за счет тесной интеграции проверенных временем инструментов.


Встроенный в Kaspersky Symphony XDR набор продуктов и модуль ГосСОПКА обеспечат высокий уровень соответствия требованиям российского законодательства, а автоматизированные сценарии взаимодействия всех элементов платформы помогут организациям существенно быстрее и с меньшими усилиями отражать сложные киберугрозы и APT-атаки.

Запуском новой линейки «Лаборатория Касперского» подтверждает свое стратегическое направление развития, обозначенное еще в середине 2021 года.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru