Схема отъема денег у граждан, выявленная Group-IB, полагается на подмену страниц платежных систем, с помощью которых клиенты банков подтверждают свое согласие на проведение P2P-платежей (переводом с карты на карту). В России мошенники, по данным экспертов, практикуют такой подлог с конца прошлого года и уже успели украсть у онлайн-шоперов 3,15 млрд рублей.
Система подтверждения P2P-платежей, основанная на использовании протокола авторизации 3-D Secure, позволяет повысить безопасность CNP-операций (без присутствия карты) при оплате товаров и услуг онлайн. Эту технологию поддерживают все международные платежные системы — Visa, MasterCard, JCB, AmEx, а также российская МИР.
Злоумышленники постоянно ищут способы обойти 3-D Secure, но в основном все эти усилия сводятся к краже одноразовых кодов с помощью социальной инженерии либо вредоносных программ. Авторы новой мошеннической схемы пошли другим путем — они используют имитации страниц 3-D Secure, снабжая их логотипами авторитетных платежных систем.
Атака при этом проводится поэтапно. Вначале покупателя, имевшего несчастье связаться с фейковым интернет-магазином или веб-сервисом, перенаправляют на фишинговую страницу для оплаты. Перехваченные таким образом реквизиты используются для формирования перевода на карту мошенника.
В ответ банк высылает держателю карты СМС с одноразовым кодом, который следует ввести на странице 3-D Secure для подтверждения платежа. Поскольку мошенники на лету подменяют эту страницу, дополнительный идентификатор тоже попадает к ним в руки и помогает успешно завершить перевод денег в свою пользу.
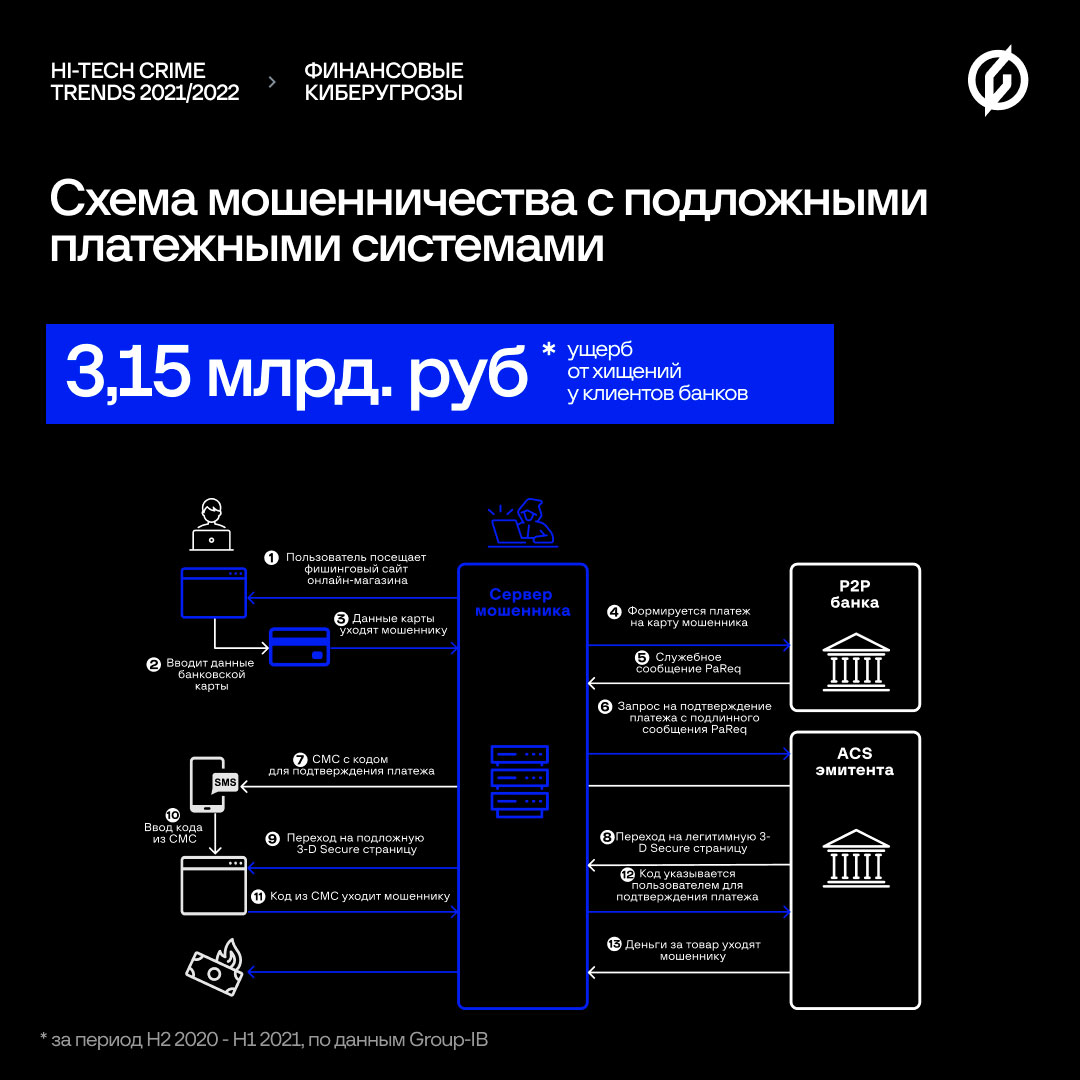
Данная схема, по словам экспертов, сложна в реализации и плохо детектируется с помощью классических антифрод-решений. Однако при четком исполнении для банка-эмитента платеж будет выглядеть легально, и клиенту, обнаружившему подлог, будет крайне сложно вернуть свои деньги.
По оценкам Group-IB, обманутые в рамках этой схемы россияне ежедневно проводят свыше 11,7 тыс. платежей на общую сумму 8,6 млн рублей. При этом страдают не только держатели счетов, но также банки-эмитенты и владельцы брендов, позаимствованных аферистами, — интернет-магазины и платежные системы.
«Схема действительно опасна и крайне быстро распространяется и модифицируется, — комментирует Павел Крылов, руководитель направления GIB по противодействию онлайн-мошенничеству. — На данный момент защита от такого типа фрода есть у единиц крупнейших банков России и СНГ. Она основана на поведенческом анализе и умении отслеживать каждую сессию и поведение пользователя как на веб-ресурсе, так и в мобильном приложении в режиме реального времени».
В Group-IB не исключают, что выявленная ими мошенническая схема получит широкое распространение и за пределами России.










