



Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Emotet вспомнил о Trickbot из корысти: за год тот заразил 160 000 машин

Как оказалось, операторы трояна Emotet не случайно обратились к помощи Trickbot, решив возродить свой ботнет. Их давним партнерам и товарищам по несчастью повезло больше: Trickbot быстро оправился от прошлогоднего удара со стороны властей и за истекший период увеличил свою армию более чем на 160 тыс. боевых единиц.

В октябре прошлого года борцы с ботнетами дважды пытались сокрушить инфраструктуру Trickbot, однако его операторам удалось удержаться на плаву. Похожая январская акция против Emotet оказалась более успешной, и мощный ботнет-спамер замолчал на десять месяцев.

В середине ноября Emotet вдруг ожил — как потом выяснилось, с инициативы владельцев шифровальщика Conti. К его распространению привлекли Trickbot, некогда связанный с Emotet дружескими узами (только раньше было наоборот: Emotet раздавал Trickbot в спаме).

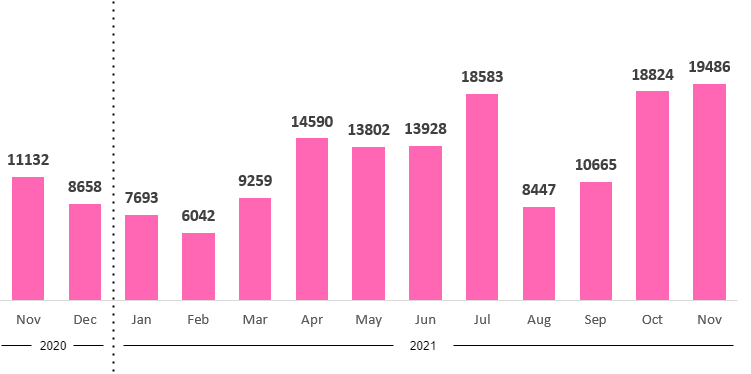
Исследователи из Check Point решили выяснить, чем обусловлен такой выбор. Просмотр статистики показал, что за время отсутствия Emotet его сохранивший активность партнер заразил еще 141 тыс. компьютеров.


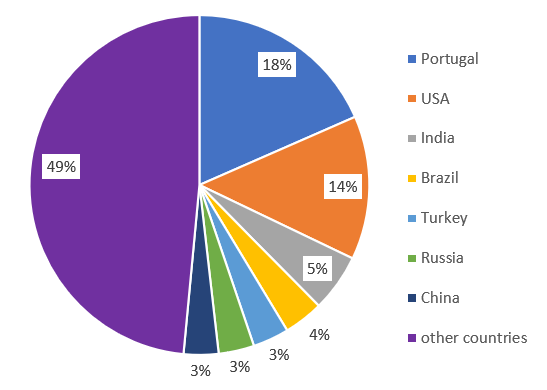
Суммарно с октября прошлого года операторам Trickbot удалось расширить свой похудевший ботнет более чем 160 тыс. зомби-машин, прописанных в 149 странах.


За последние полгода Check Point зафиксировала 223 различные Trickbot-кампании; больше половины из них завершились в июле. Тем не менее, эксперты отметили, что атаки трояна становятся более массовыми, а количество жертв растет.

Аналитикам также удалось выявить 1061 уникальный IP-адрес из задействованных в новых Trickbot-атаках. Восемь из них в сочетании с портом 443 засветились в 61 кампании, и угроза актуальна до сих пор.

Помощь Trickbot в восстановлении рядов Emotet оказалась эффективной: к концу ноября активность воспрянувшего трояна-спамера достигла половины январского уровня и продолжает расти. Проведенный в Check Point анализ показал, что новые образцы Emotet используют другую криптосистему — эллиптические кривые вместо RSA. Вирусописатели также усовершенствовали методы выравнивания потока управления и слегка изменили схему заражения: теперь Emotet проникает в систему в комплекте с Windows-инсталлятором, замаскированным под легитимное приложение.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru