



Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Список уязвимостей, используемых для распространения зловредов семейства Moobot, пополнился еще одной позицией — CVE-2021-36260. Проведенный в Fortinet анализ показал, что загружаемые через эксплойт боты по-прежнему способны выполнять команды на проведение DDoS-атак.

Критическая уязвимость CVE-2021-36260 в IP-камерах и видеорегистраторах Hikvision позволяет захватить контроль над устройством и получить доступ к внутренней сети. Эксплойт не требует аутентификации и возможен при наличии доступа к порту 80 или 443.

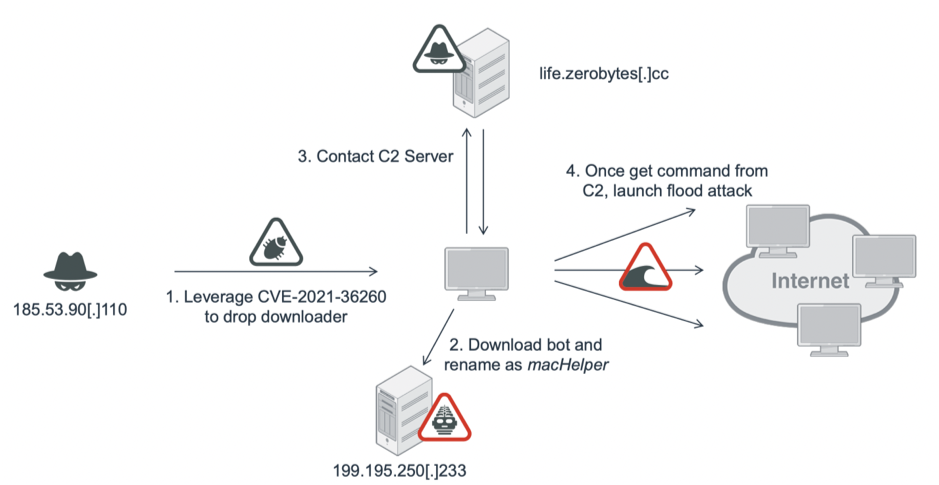
Обновления прошивок производитель выпустил в сентябре, однако из-за широкого распространения уязвимости патчинг на местах протекает не так быстро, как хотелось бы, и злоумышленники охотно этим пользуются. Столкнувшись с одной из таких атак, аналитики из Fortinet обнаружили, что в результате эксплойта на IoT-устройство был загружен представитель семейства Moobot — DDoS-бот, созданный на основе кода Mirai.

Его скачивает со стороннего сервера специальный загрузчик; основной модуль Moobot прописывается в системе как macHelper. В целях самосохранения зловред модифицирует основные команды — чтобы предотвратить перезапуск зараженного устройства.


Подвергнутый анализу образец поддерживал четыре техники флуда: SYN, UDP, ACK и ACK+PUSH. Исследователи также выявили Telegram-канал, в котором операторы Moobot продвигали свои DDoS-услуги.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru