



Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

Более 300 тыс. устройств MikroTik до сих пор можно взломать удалённо

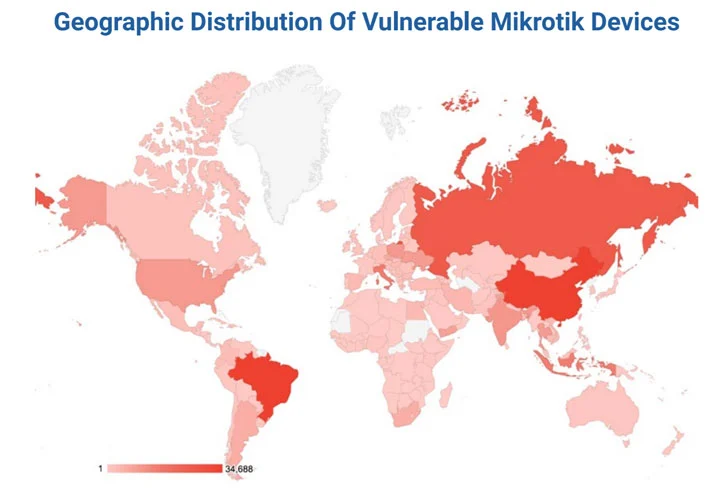
Как минимум 300 тысяч IP-адресов, связанных с устройствами MikroTik, оказались уязвимы перед известными эксплойтами, несмотря на то что производитель давно выпустил соответствующие патчи. Большинство девайсов находятся на территории Китая, Бразилии, России, Италии и Индонезии.

На непропатченные устройства обратили внимание исследователи из Eclypsium, также указавшие на тот факт, что именно девайсы от MikroTik являются одной из излюбленных целей для киберпреступников.

Взломав оборудование, злоумышленники могут использовать его для проведения DDoS-атак, туннелирования трафика и тому подобного. Одна из причин популярности устройств MikroTik у киберпреступников заключается в огромной поверхности атаки — по всему миру развёрнуто более двух миллионов таких девайсов.

Именно сетевое оборудование MikroTik взял на вооружение ботнет Mēris, атаковавший «Яндекс» в сентябре этого года. Тогда в качестве вектора атаки использовался эксплойт для уязвимости CVE-2018-14847.


По данным исследователей Eclypsium, 20 тыс. уязвимых устройств MikroTik внедряли скрипты для майнинга криптовалюты в веб-страницы, которые посещали пользователи.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru