



27 дыр в Eltima SDK затрагивают миллионы пользователей облачных услуг

27 дыр в Eltima SDK затрагивают миллионы пользователей облачных услуг

27 дыр в Eltima SDK затрагивают миллионы пользователей облачных услуг

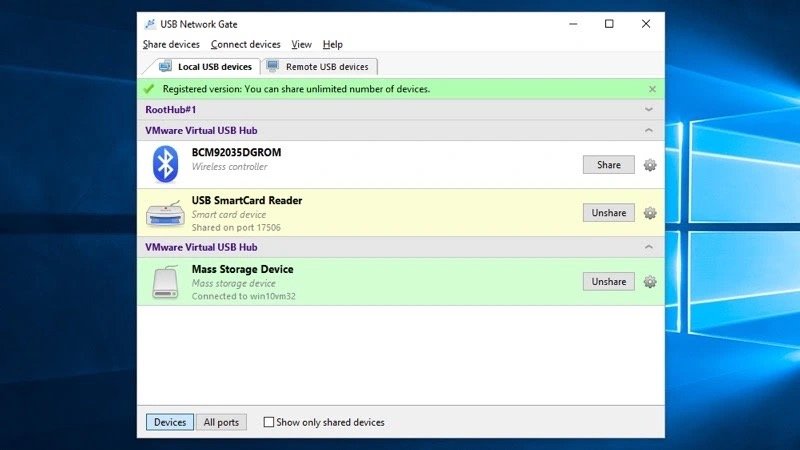
Исследователи в области кибербезопасности выявили 27 уязвимостей в библиотеке Eltima SDK, которую используют многие облачные провайдеры для удалённого монтирования локальных USB-устройств. В руках злоумышленника эти бреши могут привести к повышению привилегий и отключению защитных продуктов.

Как отметили эксперты, в условиях пандемии спрос на облачные сервисы значительно повысился. Это сыграло роль в росте популярности библиотеки Eltima SDK, позволяющей сотрудникам организаций монтировать USB-накопители.

На уязвимости Eltima SDK обратили внимание специалисты компании SentinelOne. По их данным, эти бреши угрожают миллионам пользователей по всему миру. В случае успешной эксплуатации удалённый киберпреступник может повысить права и выполнить код на уровне ядра.

«Выявленные уязвимости могут помочь атакующему отключить защитные продукты, перезаписать системные компоненты, повредить файлы операционной системы или осуществлять любую вредоносную активность», — гласит отчёт Sentinel Labs.


Более того, эксплуатация дыр также может привести к краже учётных данных, которые злоумышленники впоследствии могут использовать для взлома сети целевой организации. В общей сложности эксперты нашли 27 багов, CVE-идентификаторы которых приводим ниже:

CVE-2021-42972, CVE-2021-42973, CVE-2021-42976, CVE-2021-42977, CVE-2021-42979, CVE-2021-42980, CVE-2021-42983, CVE-2021-42986, CVE-2021-42987, CVE-2021-42988, CVE-2021-42990, CVE-2021-42993, CVE-2021-42994, CVE-2021-42996, CVE-2021-43000, CVE-2021-43002, CVE-2021-43003, CVE-2021-43006, CVE-2021-43637, CVE-2021-43638, CVE-2021-42681, CVE-2021-42682, CVE-2021-42683, CVE-2021-42685, CVE-2021-42686, CVE-2021-42687, CVE-2021-42688

Поскольку разработчики Eltima уже выпустили патчи для всех затронутых версий, облачным провайдерам стоит просто обновить софт. По словам SentinelOne, Eltima SDK используется на следующих платформах:

  • Amazon Nimble Studio AM — до 2021/07/29
  • Amazon NICE DCV — версии ниже 2021.1.7744 (Windows), 2021.1.3560 (Linux), 2021.1.3590 (macOS), 2021/07/30
  • Amazon WorkSpaces agen — версии ниже v1.0.1.1537, 2021/07/31
  • Amazon AppStream — версии ниже 1.1.304, 2021/08/02
  • NoMachine (все продукты для Windows)
  • Accops HyWorks Client для Windows версии v3.2.8.180 и старше
  • Accops HyWorks DVM Tools для Windows: версии 3.3.1.102 и ниже
  • Eltima USB Network Gate — версии ниже 9.2.2420
  • Amzetta zPortal Windows zClient — v3.2.8180.148
  • Amzetta zPortal DVM Tools — v3.3.148.148
  • FlexiHub below 5.2.14094 — 3.3.11481
  • Donglify below 1.7.14110 — 1.0.12309
Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru