



Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Установщик активатора Windows — KMSPico похищает криптовалюту пользователей

Киберпреступники распространяют изменённые установщики KMSpico, заражая компьютеры на Windows вредоносной программой, похищающей данные криптовалютных кошельков. Специалисты Red Canary предостерегают пользователей от скачивания пиратского софта, который и является источником заражения.

KMSPico представляет собой популярный активатор для продуктов Microsoft Windows и Office, его задача — эмулировать сервер Windows Key Management Services (KMS) и активировать фейковую лицензию.

По данным Red Canary, многие ИТ-отделы используют KMSPico вместо лицензионного софта для активации систем. Именно поэтому сисадминам и обычным пользователям стоит учитывать риски, которые неизбежно связаны со скачиванием пиратского ПО.

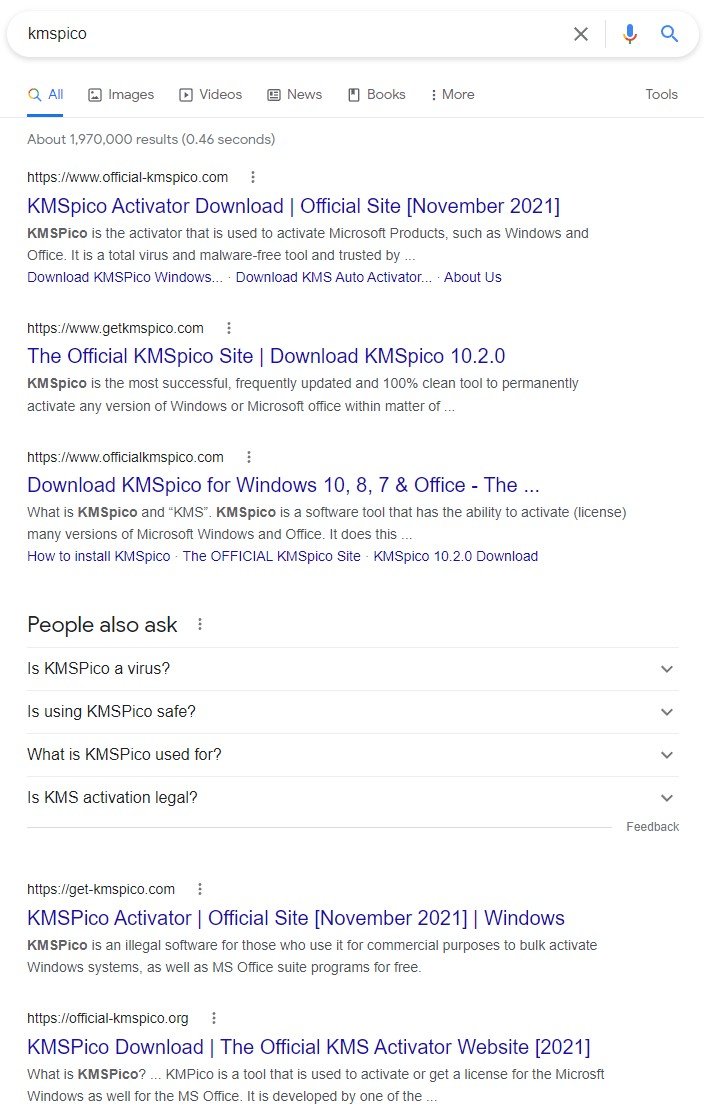
Само собой, KMSPico размещён на сайтах соответствующей тематики, а выкладывающие этот активатор люди, как правило, оснащают подобные тулзы адваре и вредоносами. На скриншоте поисковой выдачи ниже можно увидеть множество ресурсов, распространяющих KMSPico. Причём каждый из них называет себя официальным сайтом:


Вредоносный инсталлятор KMSPico, на который наткнулись (PDF) эксперты Red Canary, содержал самораспаковывающийся архив 7-Zip, в котором хранился как сам эмулятор сервера, так и зловред Cryptbot. Злоумышленники воспользовались упаковщиком CypherIT, помогающим обфусцировать инсталлятор и скрыть его от антивирусных программ.

Также вредонос располагает скриптом, предназначенным для детектирования песочниц и виртуальных сред. Кроме того, Cryptobot проверяет наличие директории %APPDATA%\Ramson и запускает процесс самоуничтожения, если папка уже имеется на компьютере жертвы. Зловред собирает данные из следующих приложений:

  • Криптокошелёк Atomic
  • Браузер Avast Secure
  • Браузер Brave
  • Криптокошелёк Ledger Live
  • Браузер Opera
  • Waves Client и Exchange
  • Криптокошелёк Coinomi
  • Браузер Google Chrome
  • Криптокошелёк Jaxx Liberty
  • Криптокошелёк Electron Cash
  • Криптокошелёк Electrum
  • Криптокошелёк Exodus
  • Криптокошелёк Monero
  • Криптокошелёк MultiBitHD
  • Браузер Mozilla Firefox
  • Браузер CCleaner
  • Браузер Vivaldi
Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru