



ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

ФБР может собирать данные из WhatsApp почти в реальном времени

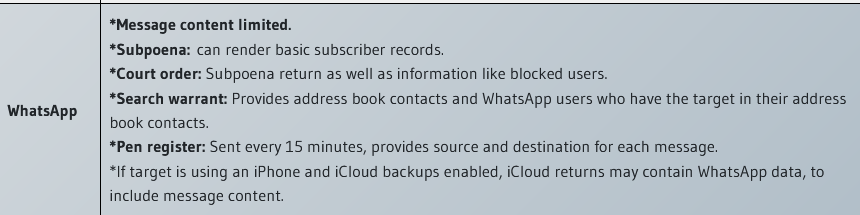
В Сеть слито внутреннее руководство ФБР по получению данных из мессенджеров, из которого следует, что федеральные агенты имеют ограниченный доступ к содержимому сообщений в iMessage, Line и WhatsApp — несмотря на сквозное шифрование. В последнем случае они могут также с разрешения IM-провайдера регистрировать источник и пункт назначения сообщений каждые 15 минут.

Глобальная аудитория WhatsApp обширна, в настоящее время им пользуются 2 млрд человек, и для правоохраны любого государства это кладезь полезной информации. ФБР давно ратует за более свободный доступ к данным таких сервисов в интересах расследований, и провайдеры, не выдержав давления или желая проявить лояльность, иногда уступают таким требованиям.

Документ ФБР от 7 января 2021 года, ставший достоянием общественности, опубликовала на своем сайте американская НКО Property of the People. Репортер The Record взял на себя труд прояснить плохо читаемый текст и переиначил таблицу для своей заметки.

Теперь всем ясно, что ФБР имеет возможность читать сообщения только в названных мессенджерах. В Signal, Telegram, Threema, Viber, WeChat и Wickr у спецслужбы такого доступа нет.

В случае WhatsApp федеральные агенты даже могут, не прибегая к правовым рычагам, получить сообщения, сохраненные в облаке (когда подозреваемый использует iPhone с включенной службой iCloud). Остальное — ПДн подписчика, списки контактов, сведения о блокировке — с провайдера можно стребовать лишь через обращение в суд.


Вполне вероятно, что у ФБР есть и другие возможности для получения доступа к защищенной информации. В прошлом году американские правозащитники попытались через суд выяснить, действительно ли у спецслужбы есть своя команда хакеров, ломающих мобильные устройства. Чем закончился этот порыв, пока неизвестно.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru