



Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Наблюдатели из Malwarebytes фиксируют рост вредоносной активности на YouTube. Злоумышленники торопятся использовать ажиотаж вокруг новых версий популярных игр — разработчики ежегодно готовят такие подарки к Рождеству, обещая бонусы за предзаказ и скидки на первое время после запуска.

Этот год не составил исключения. Геймеры уже активно ищут на YouTube возможность свободного доступа к Skyrim Anniversary Edition, Forza Horizon 5, Jurassic World Evolution 2 и другим новинкам. Поисковые запросы на кряки игр и кейгены — рядовое явление; распространители зловредов прекрасно это знают и используют в своих целях.

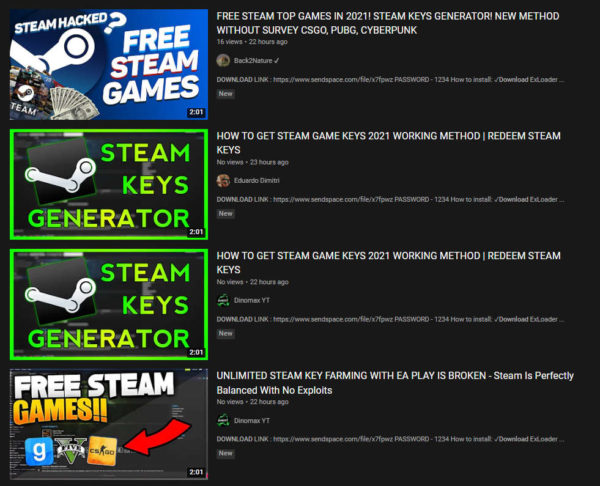
Авторы текущей вредоносной кампании запостили рекламу «бесплатных ключей Steam» под множеством аккаунтов.


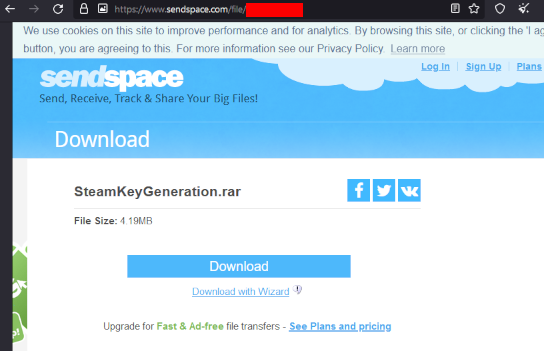
Проведенный в Malwarebytes анализ показал, что предлагаемые ссылки почти во всех случаях ведут на один и тот же сайт загрузок.


Выложенный там RAR-файл защищен паролем, который обычно указан в описании видеоролика на YouTube. Архив содержит исполняемый файл — инфостилера, которого защитные решения Malwarebytes детектируют как Trojan.Malpack (из-за упаковщика, не внушающего доверие). Такой же вердикт был получен в ходе вредоносной кампании, ориентированной на поклонников Fortnite.

Похоже, на этот раз злоумышленники заранее подготовили себе плацдарм, проведя фишинговые рассылки для сбора учетных данных YouTube и получения доступа к аккаунтам, вызывающим доверие у геймеров. Как бы то ни было, эксперты советуют не терять голову при виде рекламы «бесплатного сыра» и обращать внимание на такие верные признаки обмана:

  • бурная радость по поводу (маловероятного) взлома популярной платформы вроде Steam и появившейся возможности поиграть бесплатно;
  • массовое появление новых аккаунтов, публикующих только видеоролики; внезапная смена контента в давно созданных и заброшенных профилях;
  • блокировка комментариев при наличии ссылок на сторонние сайты.
Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru