



Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Поиск на YouTube бесплатных игр в Steam начал возвращать ссылку на трояна

Наблюдатели из Malwarebytes фиксируют рост вредоносной активности на YouTube. Злоумышленники торопятся использовать ажиотаж вокруг новых версий популярных игр — разработчики ежегодно готовят такие подарки к Рождеству, обещая бонусы за предзаказ и скидки на первое время после запуска.

Этот год не составил исключения. Геймеры уже активно ищут на YouTube возможность свободного доступа к Skyrim Anniversary Edition, Forza Horizon 5, Jurassic World Evolution 2 и другим новинкам. Поисковые запросы на кряки игр и кейгены — рядовое явление; распространители зловредов прекрасно это знают и используют в своих целях.

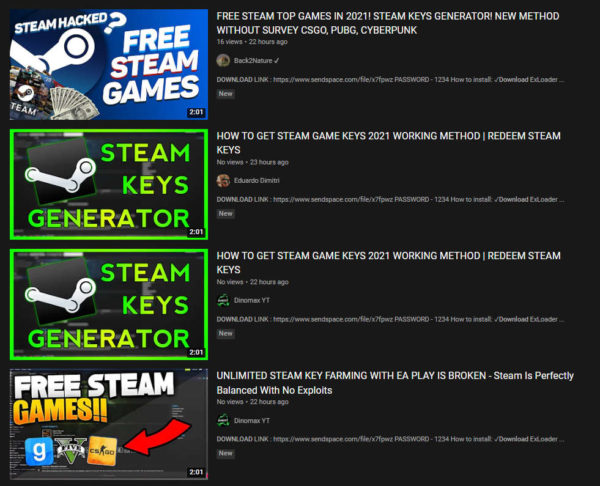
Авторы текущей вредоносной кампании запостили рекламу «бесплатных ключей Steam» под множеством аккаунтов.


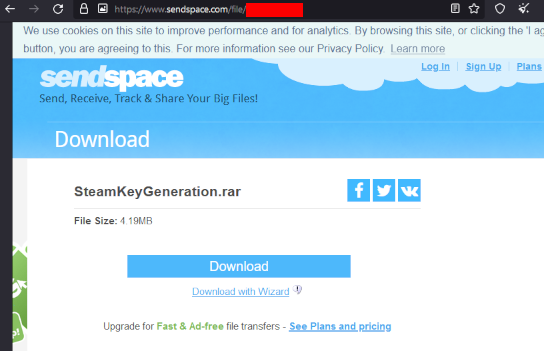
Проведенный в Malwarebytes анализ показал, что предлагаемые ссылки почти во всех случаях ведут на один и тот же сайт загрузок.


Выложенный там RAR-файл защищен паролем, который обычно указан в описании видеоролика на YouTube. Архив содержит исполняемый файл — инфостилера, которого защитные решения Malwarebytes детектируют как Trojan.Malpack (из-за упаковщика, не внушающего доверие). Такой же вердикт был получен в ходе вредоносной кампании, ориентированной на поклонников Fortnite.

Похоже, на этот раз злоумышленники заранее подготовили себе плацдарм, проведя фишинговые рассылки для сбора учетных данных YouTube и получения доступа к аккаунтам, вызывающим доверие у геймеров. Как бы то ни было, эксперты советуют не терять голову при виде рекламы «бесплатного сыра» и обращать внимание на такие верные признаки обмана:

  • бурная радость по поводу (маловероятного) взлома популярной платформы вроде Steam и появившейся возможности поиграть бесплатно;
  • массовое появление новых аккаунтов, публикующих только видеоролики; внезапная смена контента в давно созданных и заброшенных профилях;
  • блокировка комментариев при наличии ссылок на сторонние сайты.
Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru